



Вирусы на Google Play крадут пароли от платежных сервисов

Вирусы на Google Play крадут пароли от платежных сервисов

Вирусы на Google Play крадут пароли от платежных сервисов

Специалисты ESET обнаружили на Google Play новые опасные приложения. Программы специализируются на краже данных аккаунтов PayPal и Paxful и действуют при помощи социальной инженерии. 

Первое вредоносное приложение – Boost Views – продвигалось в Google Play как инструмент для заработка на YouTube. После запуска приложения пользователю предлагалось выбрать одну из двух функций: смотреть видео с YouTube, получая за это «зарплату», или увеличить число просмотров собственного канала. Программу скачали до 100 000 раз.


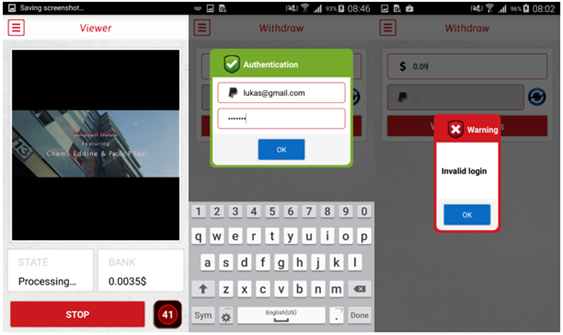
Для просмотра видео с YouTube в приложение встроен видеоплеер Viewer. Стоимость услуг пользователей оценивается в 0,0001–0,0005 долларов в минуту (такие расценки действовали во время исследования), заработанная сумма отображается в окне под плеером.  

Накопив 0,09 доллара, исследователи попытались перевести их на PayPal – для этого в приложении предусмотрена специальная форма авторизации. Получить «зарплату» не удалось – после ввода логина и пароля приложение выдавало сообщение об ошибке, в то время как учетные данные PayPal отправлялись на удаленный сервер разработчиков.  

Менее востребованная функция приложения – увеличить трафик YouTube-канала пользователя. Стоимость услуги начинается от 3,29 долларов, чтобы оплатить ее, нужно ввести данные банковской карты – эта информация также поступит в распоряжение разработчиков. 

Второе приложение – PaxVendor – использовало популярность биткоин-обменника Paxful. Программа собирала логины и пароли от этого сервиса при помощи фальшивого экрана авторизации и не имела других функций. 

После ввода учетных данных пользователь увидит сообщение об ошибке, тем временем, операторы PaxVendor смогут войти в скомпрометированный аккаунт. В ходе исследования ESET была зафиксирована попытка входа в тестовый аккаунт Paxful с территории Украины.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru