



Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Исследование «Лаборатории Касперского» показало, что одной из наиболее серьезных угроз для бизнеса сегодня становится потеря данных. Согласно результатам опроса*, 42% российских компаний хотя бы один раз за последний год теряли важную информацию из-за взломов или утечек информации. Треть компаний сообщила, что это происходило неоднократно.

Потеря информации обходится организациям недешево, причем средний ущерб в результате инцидента растет пропорционально размеру предприятия. Если для малого и среднего бизнеса он составляет 1,6 миллиона рублей, то для представителей крупного бизнеса сумма потерь увеличивается до 11 миллионов. Тем не менее далеко не все компании готовы работать над улучшением защиты. Меньше половины опрошенных (42%) согласились с утверждением, что им следует направлять больше ресурсов на усиление мер информационной безопасности и противодействие угрозам.

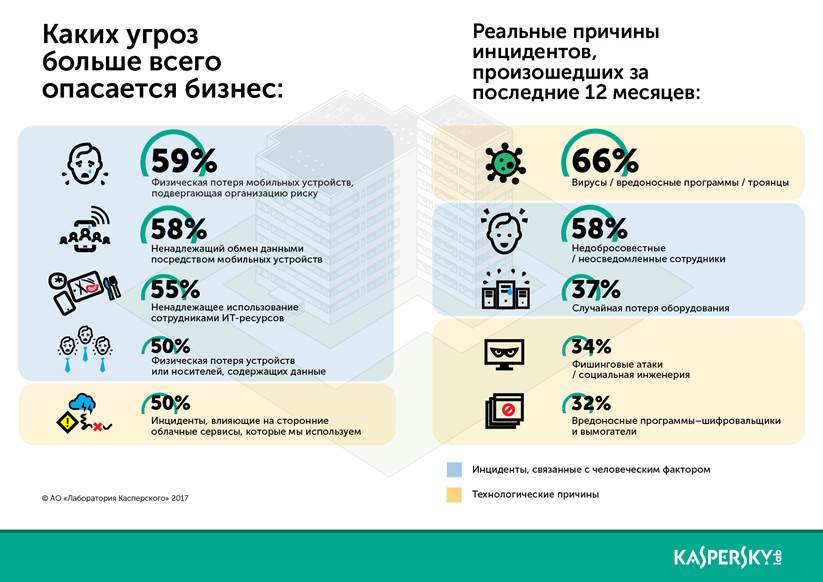
Между установками бизнеса и реальностью есть расхождения и по другим вопросам. В первую очередь различается оценка компанией своих наиболее уязвимых мест и реальные причины потери данных. Проще говоря, бизнес боится одного, а страдает зачастую от другого.


Киберугрозы, которых опасаются российские компании и причины реальных инцидентов информационной безопасности


Среди главных угроз большинство российских организаций называют физическую потерю устройств с важными данными и инциденты, связанные с человеческим фактором. Однако согласно результатам исследования, в реальности потеря данных часто происходит по другим причинам. Лидирует среди них вредоносное ПО: две трети опрошенных признались, что теряли информацию из-за вирусов или троянцев. Довольно высокие места заняли и такие угрозы для бизнеса, как инциденты с программами-вымогателями (происходили у 32% компаний) и целевые атаки (25%). Но некоторые опасения бизнеса были подкреплены реальными фактами: неосторожность/неосведомленность работников стала причиной потери данных у 58% пострадавших. 

«Киберугрозы постоянно становятся более комплексными. Причем происходит это не обязательно из-за усложнения атак, а в первую очередь из-за роста числа потенциально уязвимых мест. Борьба с этой тенденцией требует все более разнообразных методов защиты, — комментирует Сергей Земков, управляющий директор «Лаборатории Касперского» в России и странах СНГ. — От таких рисков, как неосторожность сотрудников, невозможно защититься с помощью одних только алгоритмов. По-настоящему эффективная стратегия безопасности сегодня сочетает традиционные технологии, анализ киберугроз, постоянный мониторинг и применение самых эффективных методов реагирования на инциденты».

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru