



Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Исследование «Лаборатории Касперского» показало, что одной из наиболее серьезных угроз для бизнеса сегодня становится потеря данных. Согласно результатам опроса*, 42% российских компаний хотя бы один раз за последний год теряли важную информацию из-за взломов или утечек информации. Треть компаний сообщила, что это происходило неоднократно.

Потеря информации обходится организациям недешево, причем средний ущерб в результате инцидента растет пропорционально размеру предприятия. Если для малого и среднего бизнеса он составляет 1,6 миллиона рублей, то для представителей крупного бизнеса сумма потерь увеличивается до 11 миллионов. Тем не менее далеко не все компании готовы работать над улучшением защиты. Меньше половины опрошенных (42%) согласились с утверждением, что им следует направлять больше ресурсов на усиление мер информационной безопасности и противодействие угрозам.

Между установками бизнеса и реальностью есть расхождения и по другим вопросам. В первую очередь различается оценка компанией своих наиболее уязвимых мест и реальные причины потери данных. Проще говоря, бизнес боится одного, а страдает зачастую от другого.


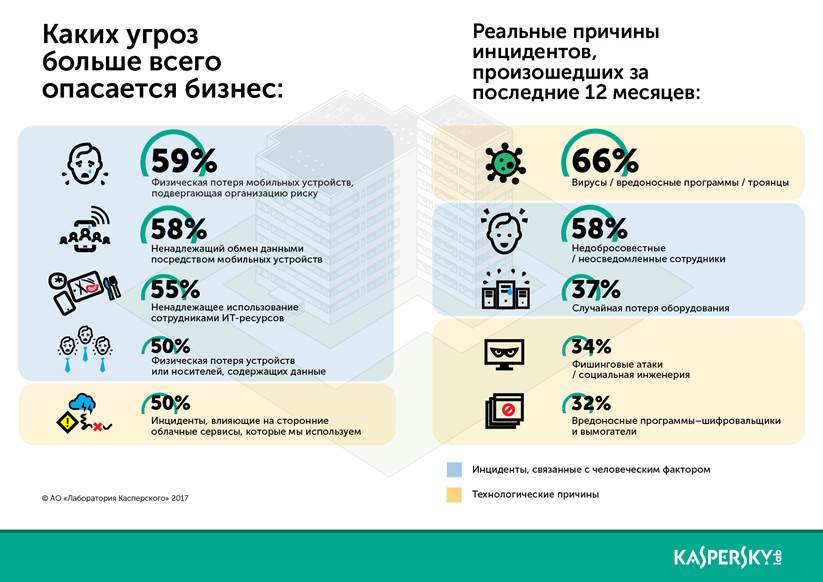
Киберугрозы, которых опасаются российские компании и причины реальных инцидентов информационной безопасности


Среди главных угроз большинство российских организаций называют физическую потерю устройств с важными данными и инциденты, связанные с человеческим фактором. Однако согласно результатам исследования, в реальности потеря данных часто происходит по другим причинам. Лидирует среди них вредоносное ПО: две трети опрошенных признались, что теряли информацию из-за вирусов или троянцев. Довольно высокие места заняли и такие угрозы для бизнеса, как инциденты с программами-вымогателями (происходили у 32% компаний) и целевые атаки (25%). Но некоторые опасения бизнеса были подкреплены реальными фактами: неосторожность/неосведомленность работников стала причиной потери данных у 58% пострадавших. 

«Киберугрозы постоянно становятся более комплексными. Причем происходит это не обязательно из-за усложнения атак, а в первую очередь из-за роста числа потенциально уязвимых мест. Борьба с этой тенденцией требует все более разнообразных методов защиты, — комментирует Сергей Земков, управляющий директор «Лаборатории Касперского» в России и странах СНГ. — От таких рисков, как неосторожность сотрудников, невозможно защититься с помощью одних только алгоритмов. По-настоящему эффективная стратегия безопасности сегодня сочетает традиционные технологии, анализ киберугроз, постоянный мониторинг и применение самых эффективных методов реагирования на инциденты».

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru