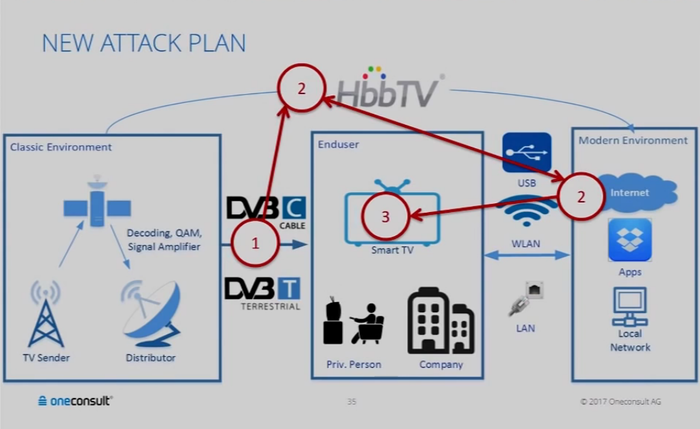
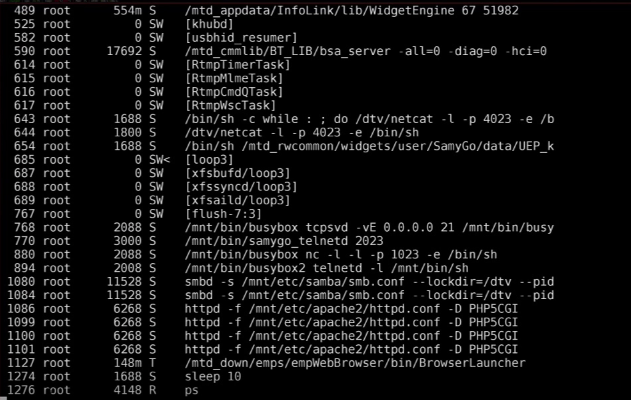
Рафаэль Шеель (Rafael Scheel), исследователь безопасности из компании Oneconsult, продемонстрировал практическую возможность совершения атаки на умные телевизоры, которая даёт возможность получить полный контроль за устройством через подстановку команд HbbTV при обработке потоков DVB-T (Digital Video Broadcasting — Terrestrial).
По данным исследователя около 90% умных телевизоров, проданных в последние годы, потенциально подвержены подобным атакам. Стандарт HbbTV определяет средства для организации гибридного интерактивного телевидения, в том числе через HbbTV можно инициировать обработку на Smart TV произвольных web-страниц в формате CE-HTML, в котором допустимо применение JavaScript. Через подобные страницы могут быть эксплуатированы известные уязвимости в web-движках, применяемых на умных телевизорах. В используемом для демонстрации телевизоре Samsung движок HbbTV был основан на устаревшей версии WebKit, поэтому в ходе эксперимента проблем с поиском уязвимостей не возникло,
Для выполнения кода на телевизоре достаточно, добиться обработки на устройстве специально оформленного потока DVB-T. Атакующий может взломать инфраструктуру вещательной компании, завлечь пользователя на специально подготовленный подставной канал или просто подменить сигнал цифрового телевидения при помощи портативного передатчика. Для проведения атаки можно обойтись передатчиком DVB-T с интерфейсом USB, стоимость которого составляет от 50 до 150 долларов.
Подмена каналов осуществляется благодаря тому, что приёмник DVB-T всегда выбирает более сильный сигнал, что в обычных условиях позволяет использовать местную вещательную сеть, игнорируя вещательные станции соседних городов. Например, в ходе доклада продемонстрирована возможность использования квадрокоптера с закреплённым передатчиком DVB-T, который может подлететь к телевизионной антенне и осуществить подмену определённых каналов.
Кроме DVB-T, потенциально могут быть атакованы и системы, работающие по протоколам DVB-C (Digital Video Broadcasting - Cable) и IPTV, с которыми также можно использовать расширения гибридного телевидения HbbTV. Примечательно, что предупреждения о возможности проведения атак через подстановку команд HbbTV высказывались и ранее, но координирующий развитие HbbTV консорциум проигнорировал их в виду отсутствия работающих эксплоитов. В качестве одной из мер для усложнения атак предлагается ввести проверку контента HbbTV по цифровой подписи.
Особенностью атаки является то, что она достаточно трудно отслеживается. Так как DVB-T работает однонаправленно и не требует отклика от устройства, злоумышленник может за небольшой промежуток времени совершить атаку и отключить свой передатчик. После этого установленный бэкдор может внешне себя не проявлять, а отследить источник после отключения передатчика невозможно. Кроме того, при атаке через HbbTV обработка запроса выполнялась с повышенными привилегиями, что позволило сразу получить root-доступ (при эксплуатации уязвимости в web-браузере Smart TV код выполняется под пользователем app и требует эксплуатации дополнительных уязвимостей в системе).
С практической стороны атаки на умные телевизоры могут применяться для включения устройств в ботнет сети для совершения DDoS-атак, для того чтобы шпионить за пользователями (например, можно передавать данные со встроенного микрофона и web-камеры), для продолжения атаки на внутреннюю сеть, для подстановки своей рекламы и т.п. Примечательно, что пользователи практически лишены возможности восстановления телевизора после взлома, так как после успешной атаки злоумышленник может блокировать установку обновлений и существенно усложнить удаление установленного бэкдора (сброса к заводским настройкам недостаточно). Совершению же атаки способствует достаточно большие сроки доставки обновлений и короткие жизненные циклы устройств у всех основных производителей Smart TV, что позволяет использовать уже известные уязвимости в WebKit.
Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.
SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.
Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.
Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.
Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.
Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.
Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.