



С подростковым суицидом можно бороться с помощью мониторинга соцсетей

С подростковым суицидом можно бороться с помощью мониторинга соцсетей

С подростковым суицидом можно бороться с помощью мониторинга соцсетей

Социальные сети заполонили пропагандирующие насилие и суицид среди подростков опасные сообщества. Эксперты «Смарт-Софт» предлагают решение данной ситуации с помощью мониторинга социальных сетей, интегрированной в сетевой экран Traffic Inspector.

В качестве доступа к Интернету школьники и подростки зачастую выбирают доступные в школах и антикафе бесплатные Wi-Fi сети. Включенный в тарифный пакет трафик заканчивается быстро, и школьники с удовольствием подключаются к открытой точке доступа Wi-Fi. Во-первых — бесплатно, во-вторых — быстро, в-третьих — нередко это единственный способ обновить страничку в социальной сети, отправить сообщение или просмотреть новости в сообществе. И именно это помогает понять весь спектр интернет-интересов подростков.

Разместив в пределах открытой сети сетевой экран, администрация школы или антикафе получит доступ к статистике посещений. Используя сетевой экран Traffic Inspector образовательные учреждения могут проанализировать интересы ребенка и получить подробную статистику интернет-интересов школьников.


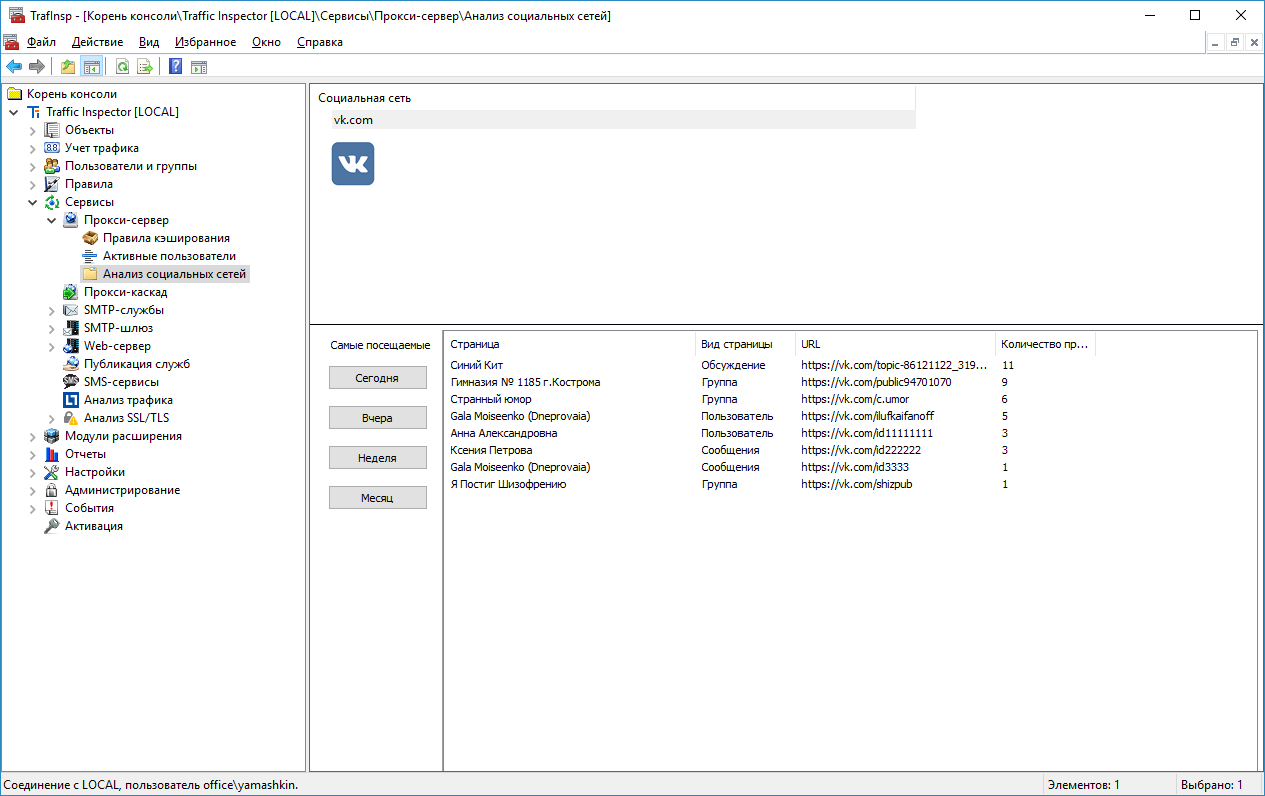
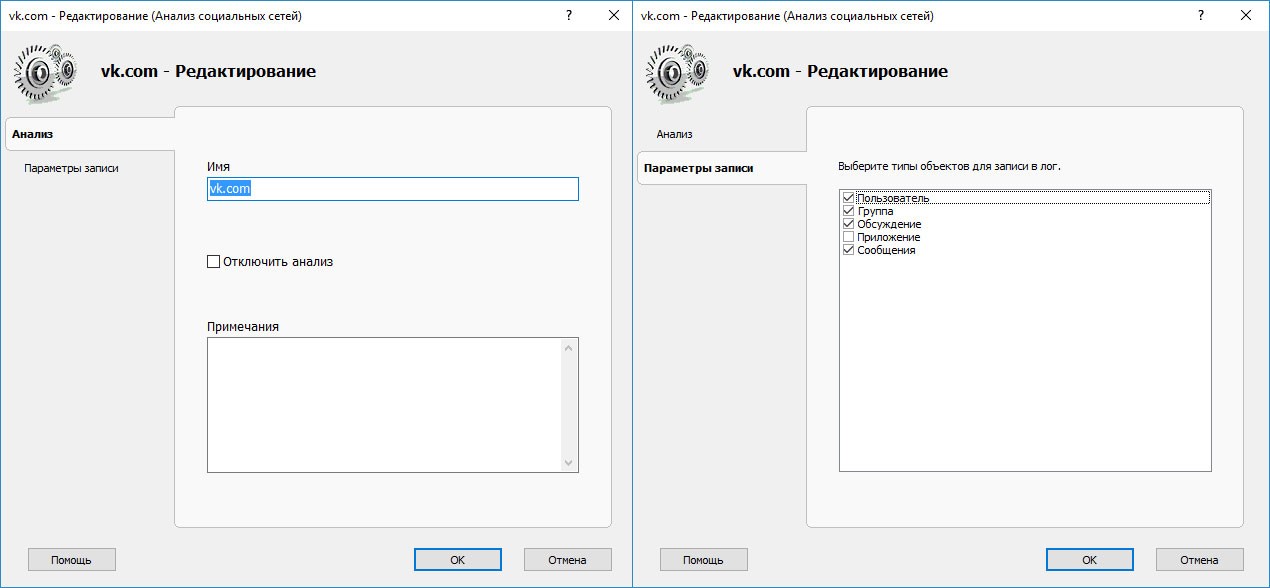
Функция мониторинга за социальными сетями в Traffic Inspector представлена целым разделом

Функция мониторинга за социальными сетями в Traffic Inspector представлена целым разделом


Предусмотрена детальная статистика посещений по периодам: за сутки, за неделю или месяц. На основе количества посещений автоматически формируются топы. Вся необходимая для дальнейшего анализа информация доступна системному администратору: тип страницы, имя сообщества или группы, URL-адрес.


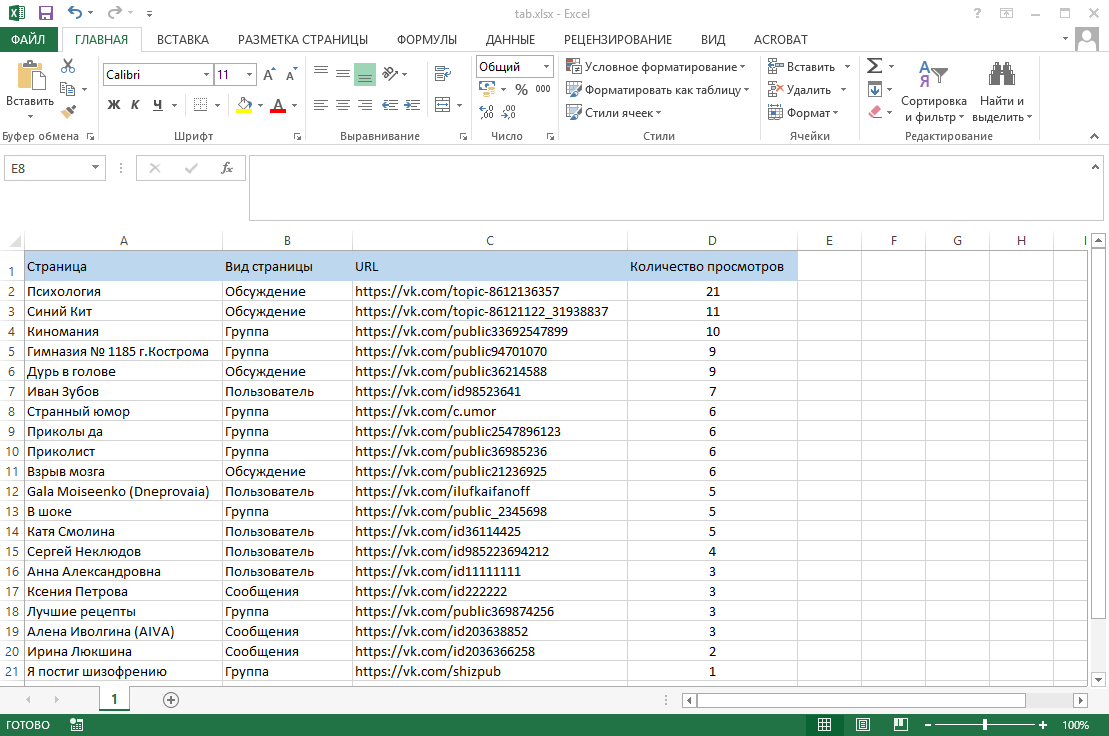
Для систематизации полученной информации предусмотрены инструменты экспорта в виде подробных таблиц

Для систематизации полученной информации предусмотрены инструменты экспорта в виде подробных таблиц


Пример сбора статистики в рамках одной из школ

Пример сбора статистики в рамках одной из школ


Сетевой экран позволяет понять какие сообщества посещают школьники, с кем общаются и какими пабликами интересуются. Применять полученную информации можно начиная с аналитики для предотвращения опасных ситуаций и заканчивая созданием стратегических карт развития школьников с учетом их интересов.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru