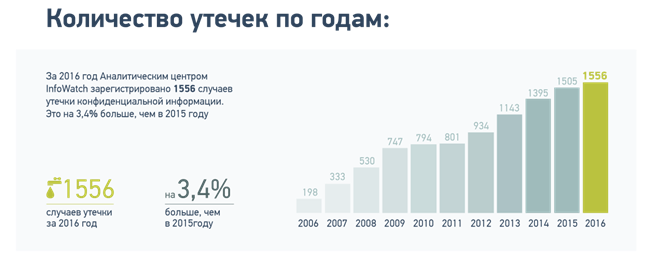
По результатам глобального исследования утечек конфиденциальной информации в 2016 году Аналитическим центром InfoWatch было зафиксировано 1556 случаев утечек данных из организаций — на 3,4% больше, чем в 2015 году.
Из традиционной тройки стран с наибольшим количеством утечек, существенный всплеск наблюдался только в России, где было зарегистрировано 213 утечек конфиденциальной информации — на 80% больше, чем годом ранее. По числу утечек, зарегистрированных аналитическим центром InfoWatch, Россия находится между США и Великобританией, где количество утечек осталось примерно на том же уровне, что и в 2015 году — 838 и 67 утечек соответственно,
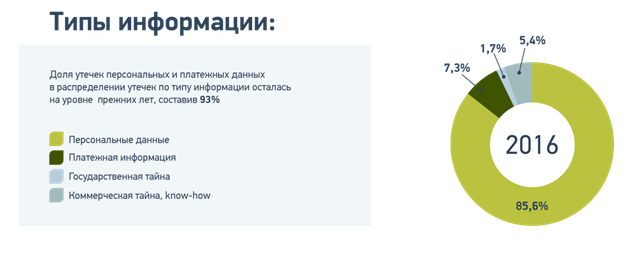
В глобальной структуре скомпрометированной информации преобладают данные о пользователях: 93% утечек были связаны с кражей персональных данных (ПДн) и платежной информации.
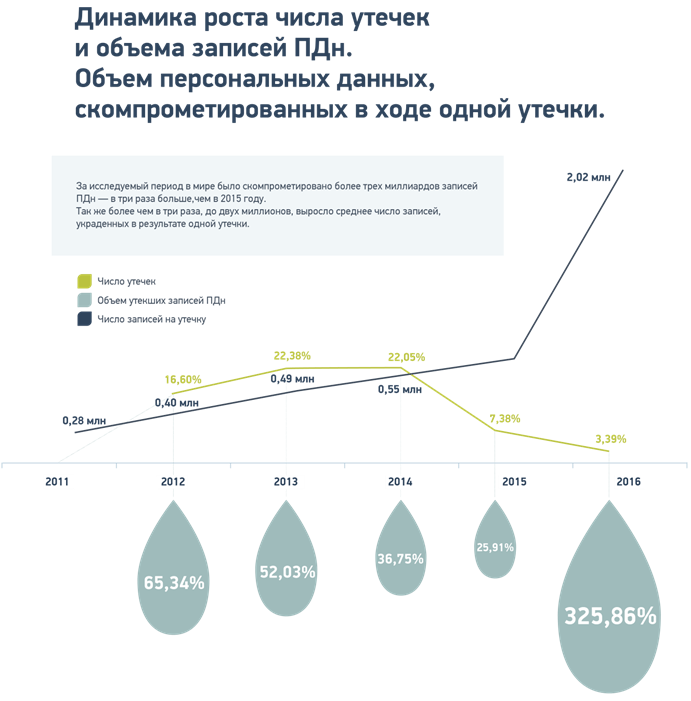
За исследуемый период в мире было скомпрометировано более трех миллиардов записей ПДн — в три раза больше, чем в 2015 году. Так же более чем в три раза, до двух миллионов, выросло среднее число записей, украденных в результате одной утечки.
Большая часть украденных персональных данных, а именно 94,6%, пришлась на 44 «мега-утечки», в результате каждой из которых «утекло» не менее 10 млн записей ПДн. В 2016 году число «мега-утечек» выросло более чем вдвое. Зафиксировано 79 утечек объемом более одного миллиона записей каждая.
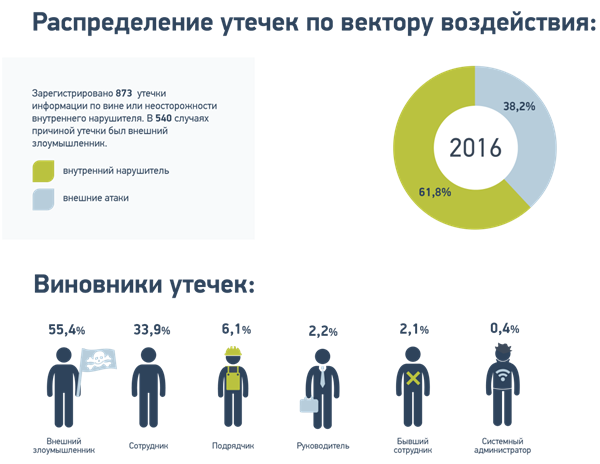
В 62% случаев причиной утечки стали внутренние нарушители в организации, при этом было точно установлено, что более трети случаев утечек произошли по вине сотрудников, привилегированных пользователей, включая руководителей, системных администраторов. Доля утечек информации на стороне подрядных организаций составила 6%.
«Мир вступает в эпоху массовой компрометации данных, когда вопрос не в том, похитят у вас информацию или нет, а в том, когда именно это произойдет и насколько критичной она окажется, — отметил аналитик ГК InfoWatch Сергей Хайрук. — Виновниками знаковых утечек все чаще становятся представители высшего руководства и другие привилегированные пользователи, в то время как кража даже одного документа может поставить под угрозу сам факт существования или смысл деятельности организации. Ключевой становится возможность сегментирования защиты, включая определение объектов максимального контроля и выстраивания системы безопасности строго в соответствии с ними. Принцип защиты “всего ото всех” уже не работает: современная DLP-система должна уметь, прежде всего, структурировать данные по контенту, объектам защиты, подстраивая политики безопасности под конкретные уязвимые каналы и сотрудников».
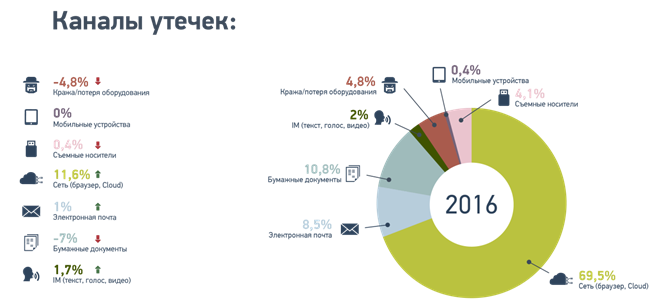
По-прежнему преобладают утечки данных через сетевой канал, доля которого выросла на 11,6 процентных пункта (п. п.) до 69,5%. Доли утечек через съемные носители, мобильные устройства остались на уровне 2015 года. На семь процентных пунктов (п. п.) до 10,8% сократилась доля утечек информации на бумажных документах, в два раза до 4,8% — в результате потери оборудования и на 1,1 п. п. до 8,5% — по электронной почте.
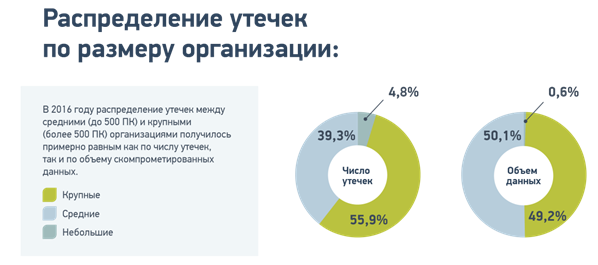
В 2016 году распределение утечек между средними (до 500 ПК) и крупными (более 500 ПК) организациями получилось примерно равным как по числу утечек, так и по объему скомпрометированных данных.
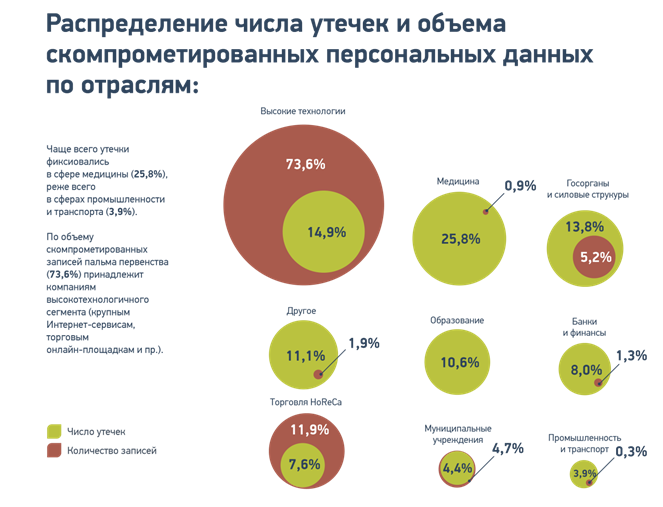
Чаще всего утечки данных происходили из организаций медицинской сферы (25,8%), высоких технологий (14,9%), госорганов и силовых ведомств (13,8%), и образовательных учреждений (10,6%). Реже всего — из муниципальных учреждений (4,4%), промышленности и транспорта (3,9%).
Наибольший объем скомпрометированных персональных данных пришелся на организации, которые системно используют персональную информацию в своей работе: компании высокотехнологичного сектора (73,6%), торговые компании, отели и рестораны (11,9%). На государственные органы и муниципальные учреждения пришлось 9,9% всех украденных ПДн.
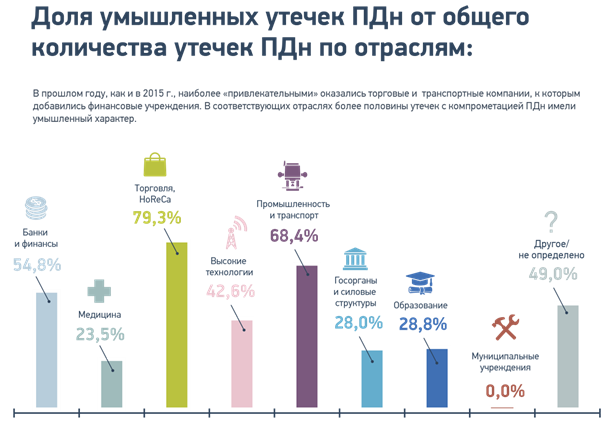
Наиболее привлекательными для злоумышленников, как и годом ранее, оказались торговые и транспортные компании, к которым в 2016 году добавились также финансовые организации. В этих отраслях более половины утечек, сопровождавшихся кражей ПДн, носили умышленный характер.
Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.
Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.
На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.
Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.
Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.
Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.
Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.