



Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Сетевое мошенничество уже давно превратились в серьезную криминальную индустрию, оперирующую многомиллионными суммами. Традиционные методики обмана пользователей Интернета хорошо известны специалистам по информационной безопасности, однако изредка киберпреступники придумывают новые жульнические схемы.

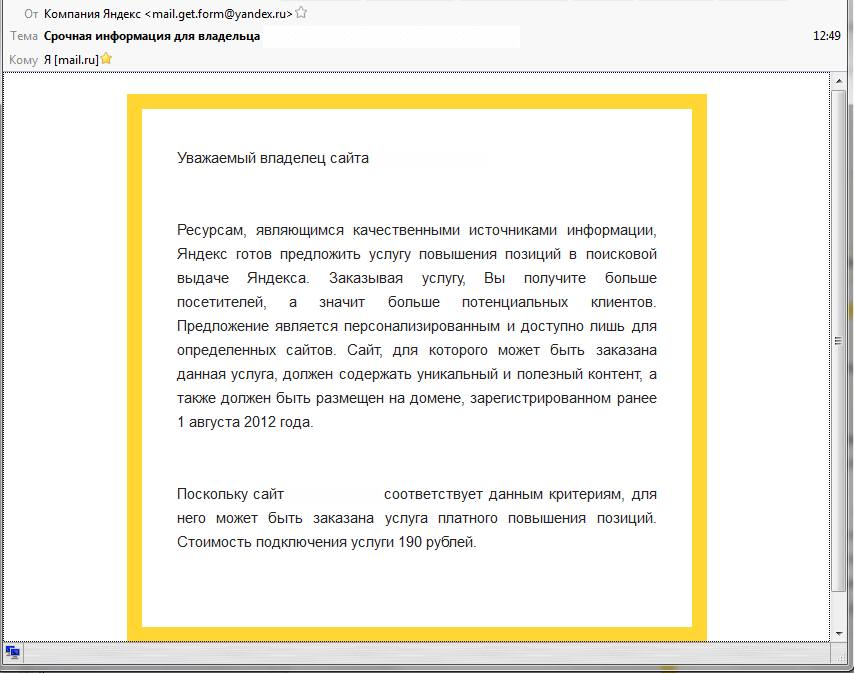
Новый вид мошенничества ориентирован на владельцев веб-сайтов: они получают электронное письмо, отправленное якобы от имени компании «Яндекс». По всей видимости, для рассылки сообщений злоумышленники воспользовались базой контактов администраторов интернет-ресурсов, пишет news.drweb.ru. Почтовый ящик, с которого отправлено письмо, зарегистрирован на бесплатном сервисе Yandex Mail и потому включает в себя домен yandex.ru — киберпреступники явно рассчитывают на то, что это усыпит бдительность жертв.

В своем послании мошенники от имени «Яндекса» предлагают владельцу сайта повысить его позиции в поисковой выдаче. Предложение якобы является персональным и ориентировано только на качественные интернет-ресурсы, содержащие уникальный контент, а также размещенные на домене, который был зарегистрирован до 1 августа 2012 года.


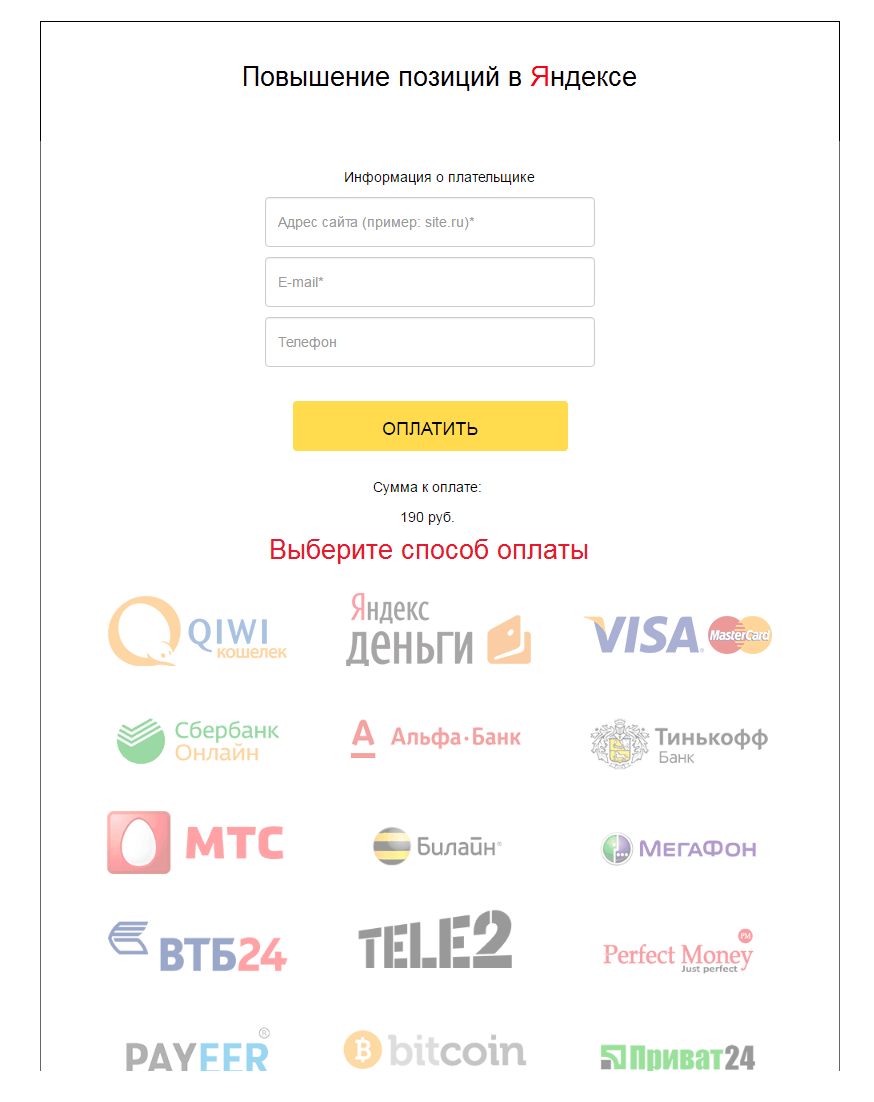
Письмо содержит ссылку на веб-сайт, на котором получателю предлагают на выбор способы оплаты этой услуги.


Действовали злоумышленники с размахом: они арендовали несколько IP-адресов, к каждому из которых было привязано больше сотни URL веб-страничек для оплаты этой мошеннической услуги. Всего специалисты компании «Доктор Веб» выявили и добавили в базы нерекомендуемых сайтов более 500 таких адресов. Разумеется, после внесения платежа жертва не получает обещанного — деньги выводятся мошенниками с использованием ресурсов одного из популярных платежных агрегаторов.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru