



Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Сетевое мошенничество уже давно превратились в серьезную криминальную индустрию, оперирующую многомиллионными суммами. Традиционные методики обмана пользователей Интернета хорошо известны специалистам по информационной безопасности, однако изредка киберпреступники придумывают новые жульнические схемы.

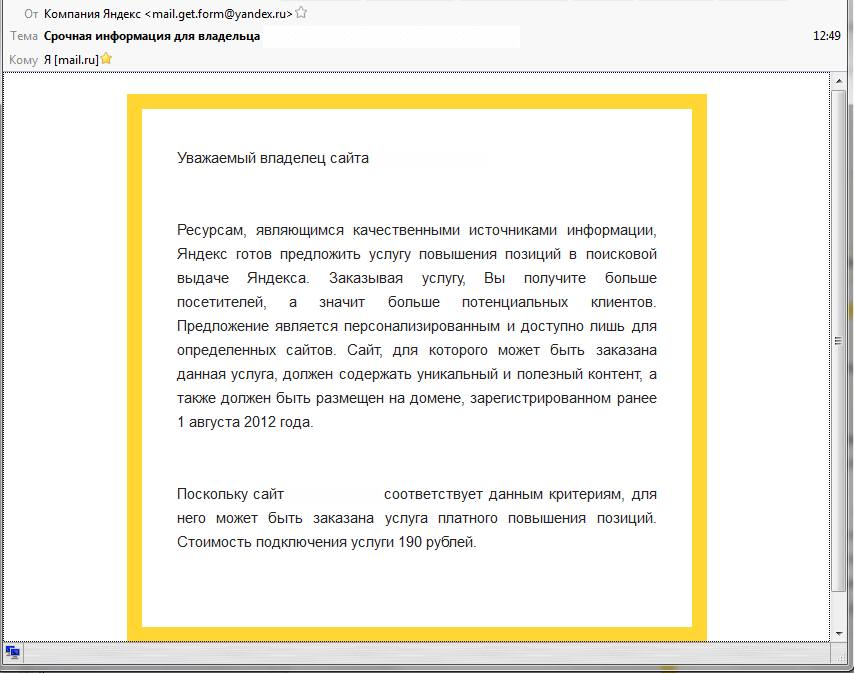
Новый вид мошенничества ориентирован на владельцев веб-сайтов: они получают электронное письмо, отправленное якобы от имени компании «Яндекс». По всей видимости, для рассылки сообщений злоумышленники воспользовались базой контактов администраторов интернет-ресурсов, пишет news.drweb.ru. Почтовый ящик, с которого отправлено письмо, зарегистрирован на бесплатном сервисе Yandex Mail и потому включает в себя домен yandex.ru — киберпреступники явно рассчитывают на то, что это усыпит бдительность жертв.

В своем послании мошенники от имени «Яндекса» предлагают владельцу сайта повысить его позиции в поисковой выдаче. Предложение якобы является персональным и ориентировано только на качественные интернет-ресурсы, содержащие уникальный контент, а также размещенные на домене, который был зарегистрирован до 1 августа 2012 года.


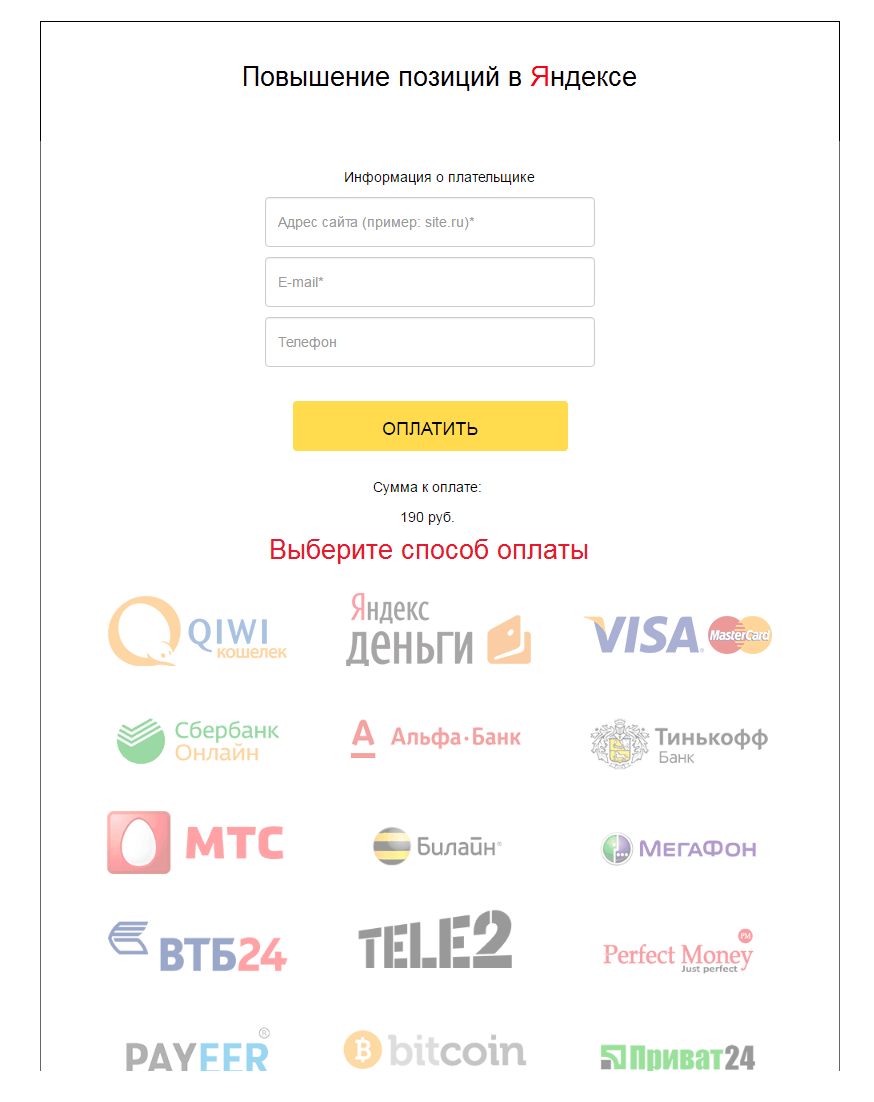
Письмо содержит ссылку на веб-сайт, на котором получателю предлагают на выбор способы оплаты этой услуги.


Действовали злоумышленники с размахом: они арендовали несколько IP-адресов, к каждому из которых было привязано больше сотни URL веб-страничек для оплаты этой мошеннической услуги. Всего специалисты компании «Доктор Веб» выявили и добавили в базы нерекомендуемых сайтов более 500 таких адресов. Разумеется, после внесения платежа жертва не получает обещанного — деньги выводятся мошенниками с использованием ресурсов одного из популярных платежных агрегаторов.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru