



Приложение Android с агрессивной рекламой загрузили более 50 000 раз

Приложение Android с агрессивной рекламой загрузили более 50 000 раз

Приложение Android с агрессивной рекламой загрузили более 50 000 раз

Рекламные модули, которое встраиваются в Android-приложения для их монетизации, получили широкое распространение. Многие из этих плагинов действуют агрессивно: создают ненужные ярлыки, показывают баннеры и всплывающие окна.

Вирусные аналитики компании «Доктор Веб» обнаружили в каталоге Google Play программу с одним из таких модулей. Ее установили свыше 50 000 000 пользователей.

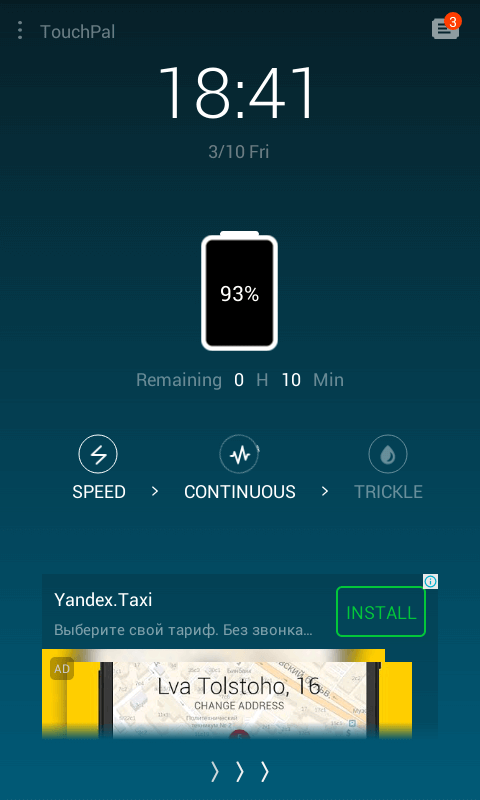
Исследованное специалистами «Доктор Веб» приложение представляет собой экранную клавиатуру под названием TouchPal, которую владельцы мобильных устройств могут использовать вместо стандартной. Оно действительно предоставляет заявленный функционал, однако содержит нежелательный рекламный модуль, по классификации Dr.Web получивший имя Adware.Cootek.1.origin.

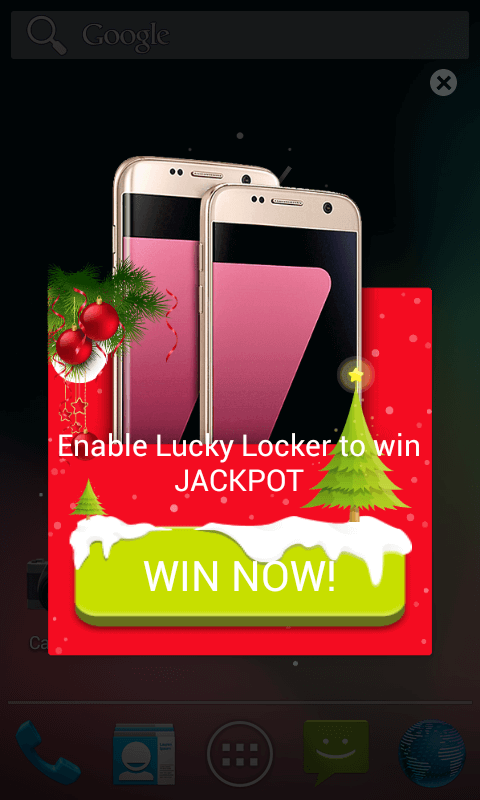
Этот плагин способен показывать рекламу нескольких типов. Например, он создает на домашнем экране виджеты, которые не удаляются до тех пор, пока владелец устройства не нажмет на них. При нажатии на виджет Adware.Cootek.1.origin показывает интерактивное окно с небольшой игрой, в которой пользователь всегда побеждает и получает в качестве «приза» рекламу. Помимо «игры» модуль может отображать окно с новостными публикациями, которые сопровождаются баннерами, пишет news.drweb.ru.

Кроме того, Adware.Cootek.1.origin встраивает рекламу в экран блокировки, а также показывает баннеры непосредственно после разблокирования мобильного устройства.


Несмотря на то, что сама по себе программа TouchPal не является вредоносной, применяемый в ней нежелательный модуль Adware.Cootek.1.origin фактически мешает пользоваться мобильным устройством из-за постоянно всплывающих уведомлений и неудаляемых виджетов. Поскольку этот плагин встроен непосредственно в ПО TouchPal, удалить его можно лишь вместе с основным приложением. Запись об Adware.Cootek.1.origin добавлена в вирусную базу, поэтому антивирусные продукты Dr.Web для Android успешно детектируют его во всех программах.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru