



Приложение Android с агрессивной рекламой загрузили более 50 000 раз

Приложение Android с агрессивной рекламой загрузили более 50 000 раз

Приложение Android с агрессивной рекламой загрузили более 50 000 раз

Рекламные модули, которое встраиваются в Android-приложения для их монетизации, получили широкое распространение. Многие из этих плагинов действуют агрессивно: создают ненужные ярлыки, показывают баннеры и всплывающие окна.

Вирусные аналитики компании «Доктор Веб» обнаружили в каталоге Google Play программу с одним из таких модулей. Ее установили свыше 50 000 000 пользователей.

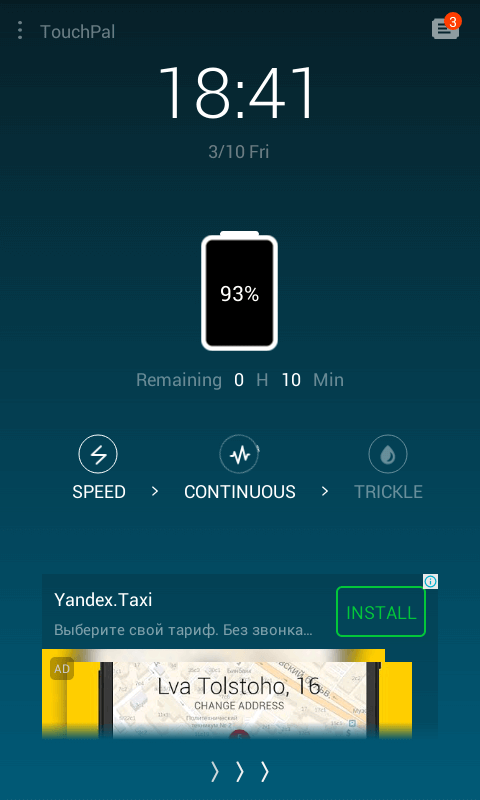
Исследованное специалистами «Доктор Веб» приложение представляет собой экранную клавиатуру под названием TouchPal, которую владельцы мобильных устройств могут использовать вместо стандартной. Оно действительно предоставляет заявленный функционал, однако содержит нежелательный рекламный модуль, по классификации Dr.Web получивший имя Adware.Cootek.1.origin.

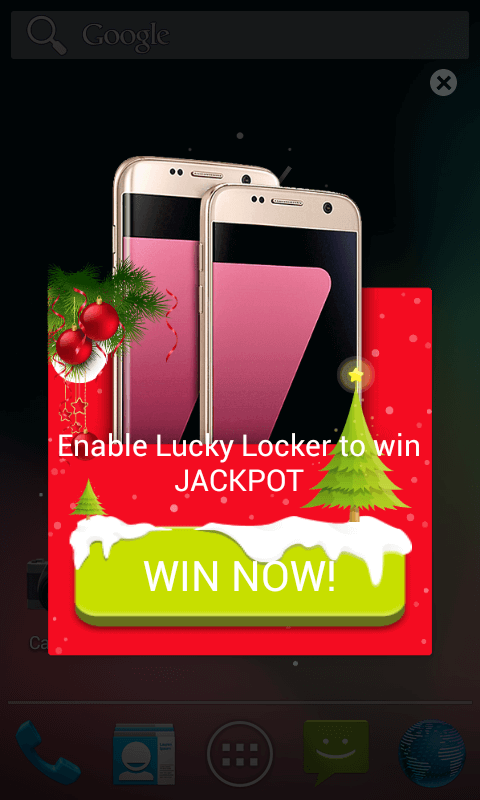
Этот плагин способен показывать рекламу нескольких типов. Например, он создает на домашнем экране виджеты, которые не удаляются до тех пор, пока владелец устройства не нажмет на них. При нажатии на виджет Adware.Cootek.1.origin показывает интерактивное окно с небольшой игрой, в которой пользователь всегда побеждает и получает в качестве «приза» рекламу. Помимо «игры» модуль может отображать окно с новостными публикациями, которые сопровождаются баннерами, пишет news.drweb.ru.

Кроме того, Adware.Cootek.1.origin встраивает рекламу в экран блокировки, а также показывает баннеры непосредственно после разблокирования мобильного устройства.


Несмотря на то, что сама по себе программа TouchPal не является вредоносной, применяемый в ней нежелательный модуль Adware.Cootek.1.origin фактически мешает пользоваться мобильным устройством из-за постоянно всплывающих уведомлений и неудаляемых виджетов. Поскольку этот плагин встроен непосредственно в ПО TouchPal, удалить его можно лишь вместе с основным приложением. Запись об Adware.Cootek.1.origin добавлена в вирусную базу, поэтому антивирусные продукты Dr.Web для Android успешно детектируют его во всех программах.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru