



Приложение Android с агрессивной рекламой загрузили более 50 000 раз

Приложение Android с агрессивной рекламой загрузили более 50 000 раз

Приложение Android с агрессивной рекламой загрузили более 50 000 раз

Рекламные модули, которое встраиваются в Android-приложения для их монетизации, получили широкое распространение. Многие из этих плагинов действуют агрессивно: создают ненужные ярлыки, показывают баннеры и всплывающие окна.

Вирусные аналитики компании «Доктор Веб» обнаружили в каталоге Google Play программу с одним из таких модулей. Ее установили свыше 50 000 000 пользователей.

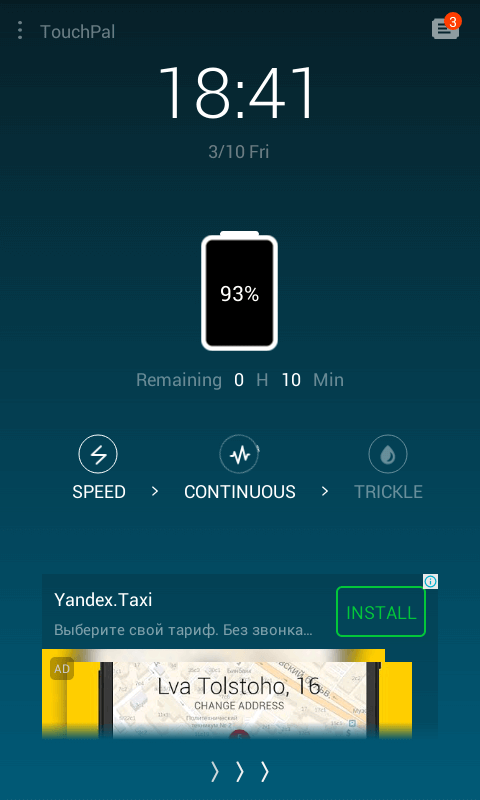
Исследованное специалистами «Доктор Веб» приложение представляет собой экранную клавиатуру под названием TouchPal, которую владельцы мобильных устройств могут использовать вместо стандартной. Оно действительно предоставляет заявленный функционал, однако содержит нежелательный рекламный модуль, по классификации Dr.Web получивший имя Adware.Cootek.1.origin.

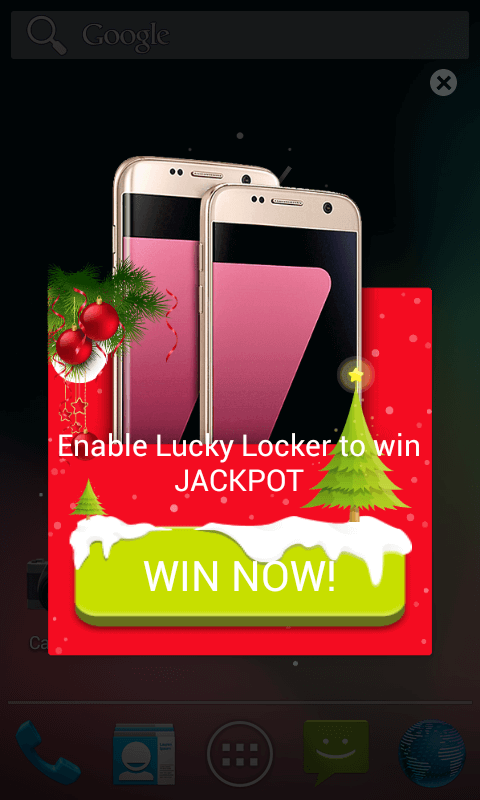
Этот плагин способен показывать рекламу нескольких типов. Например, он создает на домашнем экране виджеты, которые не удаляются до тех пор, пока владелец устройства не нажмет на них. При нажатии на виджет Adware.Cootek.1.origin показывает интерактивное окно с небольшой игрой, в которой пользователь всегда побеждает и получает в качестве «приза» рекламу. Помимо «игры» модуль может отображать окно с новостными публикациями, которые сопровождаются баннерами, пишет news.drweb.ru.

Кроме того, Adware.Cootek.1.origin встраивает рекламу в экран блокировки, а также показывает баннеры непосредственно после разблокирования мобильного устройства.


Несмотря на то, что сама по себе программа TouchPal не является вредоносной, применяемый в ней нежелательный модуль Adware.Cootek.1.origin фактически мешает пользоваться мобильным устройством из-за постоянно всплывающих уведомлений и неудаляемых виджетов. Поскольку этот плагин встроен непосредственно в ПО TouchPal, удалить его можно лишь вместе с основным приложением. Запись об Adware.Cootek.1.origin добавлена в вирусную базу, поэтому антивирусные продукты Dr.Web для Android успешно детектируют его во всех программах.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru