



Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

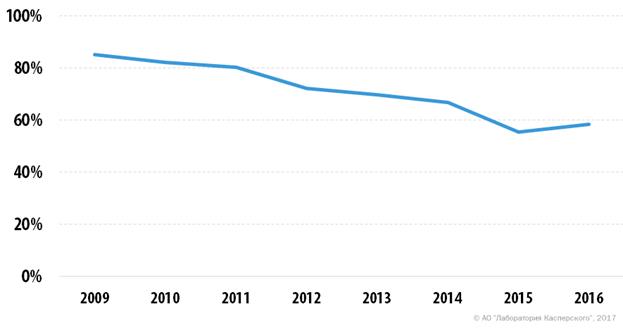
Согласно годовому отчету «Лаборатории Касперского», доля спама в мировом почтовом трафике 2016 года составила 58,3% — это на 3 процентных пункта больше, чем в 2015. Последний раз увеличение доли спама в почтовом трафике было зафиксировано восемь лет назад, в 2009 году, после чего она стабильно понижалась.

Длительный спад был связан с переходом малого и среднего бизнеса на легальные рекламные платформы, однако теперь, судя по всему, этот процесс приостановился. Увеличение количества спама в 2016 году эксперты связывают с ростом числа писем с троянцами-шифровальщиками: антивирусный компонент срабатывал в почте клиентов «Лаборатории Касперского» почти в четыре раза чаще, чем в 2015 году.


Доля спама в мировом почтовом трафике, 2016 год


Засилье шифровальщиков эксперты связывают с доступностью этих программ на черном рынке. Сегодня злоумышленник может вообще не уметь писать код: из-за распространения модели «вредоносное ПО как услуга» (Ransomware-as-a-Service) и возможности аренды ботнетов от киберпреступников больше не требуется быть хакерами в традиционном смысле слова.

«Изменение тренда наводит на мысль, что мы, возможно, наблюдаем новый виток развития спама как инструмента. Массовые рассылки вряд ли достигнут былых масштабов, но по крайней мере в 2017 году мы прогнозируем продолжение тренда и высокое количество спама с шифровальщиками. Порог входа в киберпреступность в последнее время снизился из-за Ransomware-as-a-Service, и это тоже скажется на ситуации, — комментирует Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского». — Чтобы уберечь себя от угроз, необходимо быть осторожным с письмами от незнакомых отправителей. Ну и конечно, хорошим подспорьем тут станет комплексное защитное решение с функцией антиспама, который отфильтрует большинство нежелательных писем еще на входе в почтовый ящик».

Среди других тенденций в спам-рассылках и фишинге эксперты «Лаборатории Касперского» отмечают следующие:

  • Растущая популярность спама среди малого бизнеса Китая. Одним из возможных объяснений этого феномена эксперты считают то, что многие глобальные социальные сети в Китае запрещены, и массовые рассылки стали для местных бизнесменов главным каналом выхода на мировой рынок.
  • Использование в качестве поводов для спама громких спортивных событий, а также создание рассылок для разных стран с релевантным только им контентом. Например, жители России получали письма, замаскированные под уведомления от Федеральной налоговой службы и Пенсионного фонда РФ.
  • Рост фишинговых атак на клиентов финансовых организаций: банков, онлайн-магазинов, платежных систем.
  • Активное использование мошенниками всех доступных средств коммуникации, таких как социальные сети, СМС, рекламные баннеры.
Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru