



Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

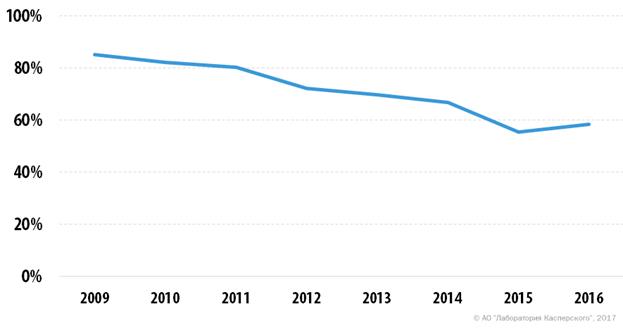
Согласно годовому отчету «Лаборатории Касперского», доля спама в мировом почтовом трафике 2016 года составила 58,3% — это на 3 процентных пункта больше, чем в 2015. Последний раз увеличение доли спама в почтовом трафике было зафиксировано восемь лет назад, в 2009 году, после чего она стабильно понижалась.

Длительный спад был связан с переходом малого и среднего бизнеса на легальные рекламные платформы, однако теперь, судя по всему, этот процесс приостановился. Увеличение количества спама в 2016 году эксперты связывают с ростом числа писем с троянцами-шифровальщиками: антивирусный компонент срабатывал в почте клиентов «Лаборатории Касперского» почти в четыре раза чаще, чем в 2015 году.


Доля спама в мировом почтовом трафике, 2016 год


Засилье шифровальщиков эксперты связывают с доступностью этих программ на черном рынке. Сегодня злоумышленник может вообще не уметь писать код: из-за распространения модели «вредоносное ПО как услуга» (Ransomware-as-a-Service) и возможности аренды ботнетов от киберпреступников больше не требуется быть хакерами в традиционном смысле слова.

«Изменение тренда наводит на мысль, что мы, возможно, наблюдаем новый виток развития спама как инструмента. Массовые рассылки вряд ли достигнут былых масштабов, но по крайней мере в 2017 году мы прогнозируем продолжение тренда и высокое количество спама с шифровальщиками. Порог входа в киберпреступность в последнее время снизился из-за Ransomware-as-a-Service, и это тоже скажется на ситуации, — комментирует Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского». — Чтобы уберечь себя от угроз, необходимо быть осторожным с письмами от незнакомых отправителей. Ну и конечно, хорошим подспорьем тут станет комплексное защитное решение с функцией антиспама, который отфильтрует большинство нежелательных писем еще на входе в почтовый ящик».

Среди других тенденций в спам-рассылках и фишинге эксперты «Лаборатории Касперского» отмечают следующие:

  • Растущая популярность спама среди малого бизнеса Китая. Одним из возможных объяснений этого феномена эксперты считают то, что многие глобальные социальные сети в Китае запрещены, и массовые рассылки стали для местных бизнесменов главным каналом выхода на мировой рынок.
  • Использование в качестве поводов для спама громких спортивных событий, а также создание рассылок для разных стран с релевантным только им контентом. Например, жители России получали письма, замаскированные под уведомления от Федеральной налоговой службы и Пенсионного фонда РФ.
  • Рост фишинговых атак на клиентов финансовых организаций: банков, онлайн-магазинов, платежных систем.
  • Активное использование мошенниками всех доступных средств коммуникации, таких как социальные сети, СМС, рекламные баннеры.
Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru