



Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

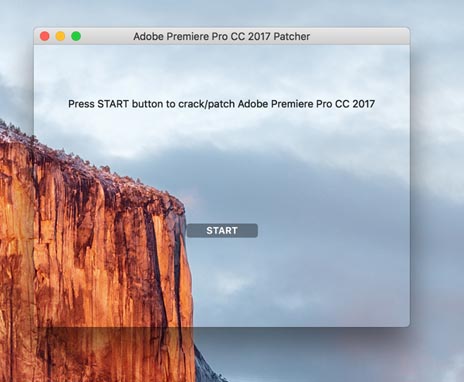
Специалисты ESET обнаружили новый шифровальщик для macOS. Малварь маскируется под Patcher – приложение для взлома Adobe Premiere Pro, Microsoft Office для Mac и другого платного софта. Шифровальщик написан на языке программирования Swift и распространяется через торрент-трекеры.

При запуске «патчера» открывается окно с кнопкой Start на прозрачном фоне. На этом этапе шифрование файлов еще можно предотвратить – достаточно закрыть окно, которое уже не откроется повторно. Но после нажатия кнопки малварь шифрует пользовательские файлы.


Требования выкупа содержатся в файле README!.txt. Жертве предлагается перечислить 0,25 биткоина (около 17 000 рублей) на указанный кошелек и сообщить об оплате по электронной почте на открытом сервисе Mailinator. Текстовый файл жестко вшит в код малвари, это означает, что для всех потенциальных жертв используется один и тот же кошелек и email. Пока активности в кошельке и ящике отмечено не было. 

Проблема в том, что даже в случае оплаты выкупа восстановить файлы не удастся. В коде программы не предусмотрена функция связи с командным сервером – это означает, что у операторов малвари нет ключа расшифровки.

Малварь задает ключ шифрования при помощи функции генерации случайного числа arc4random_uniform. Длина ключа (25 символов) не позволяет подобрать его путем полного перебора в разумные сроки.

По мнению специалистов ESET, новый шифровальщик – «далеко не шедевр», тем не менее, он может лишить жертв доступа к данным. ESET рекомендует использовать антивирусное ПО и регулярно выполнять резервное копирование важных файлов.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru