



Цель каждой второй фишинговой атаки – деньги пользователей

Цель каждой второй фишинговой атаки – деньги пользователей

Цель каждой второй фишинговой атаки – деньги пользователей

Почти половина фишинговых атак в 2016 году была нацелена на прямую кражу денег у пользователей – к такому выводу пришли эксперты «Лаборатории Касперского», проанализировав финансовые угрозы прошлого года. По сравнению с 2015-м, число финансовых фишинговых атак увеличилось на 13 процентных пунктов и составило 47%.

За всю историю изучения финансового фишинга «Лабораторией Касперского» этот показатель самый высокий. 

Основной целью злоумышленников при таких атаках является сбор конфиденциальной информации, открывающей доступ к чужим деньгам. Фишеры охотятся за номерами банковских счетов или карт, номерами социального страхования, логинами и паролями от систем онлайн-банкинга или платежных систем. 

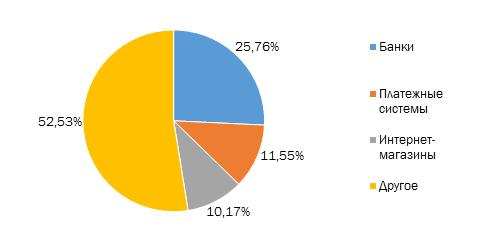
Излюбленной мишенью фишеров традиционно оказались банки: в каждой четвертой атаке они использовали поддельную банковскую информацию, таким образом доля атак на эти финансовые организации по сравнению с 2015 годом увеличилась на 8 процентных пунктов. Кроме того, приблизительно каждая восьмая фишинговая атака была направлена на пользователей платежных систем, а каждая десятая – на покупателей интернет-магазинов.   


Распределение различных типов финансовых фишинговых атак в 2016 году


«Фишинг, направленный на пользователей финансовых сервисов, является для киберпреступников одним из самых эффективных способов украсть деньги. Атаки с использованием методов социальной инженерии не требуют от преступника высокой технической квалификации и больших инвестиций. Пользуясь невнимательностью своих жертв и их технической неграмотностью, мошенники получают доступ к персональной финансовой информации пользовтаелей и, в дальнейшем, к их деньгам, – рассказывает Надежда Демидова, старший контент-аналитик «Лаборатории Касперского». – Разумеется, подавляющее большинство фишинговых атак легко распознать. Но статистика говорит о том, что очень много людей продолжают проявлять беспечность в Интернете, даже когда дело касается денег».

Чтобы не стать жертвой фишинга, «Лаборатория Касперского» рекомендует пользователям всегда поверять подлинность веб-сайта, на котором они собираются вводить финансовую информацию, и проверять, защищено ли соединение безопасным протоколом https. Кроме того, не стоит переходить по подозрительным ссылкам и выполнять все требования, изложенные в электронных письмах от имени банка, если они вызывают у вас даже самую малую долю сомнения – лучше в этом случае связаться с финансовой организацией напрямую. И конечно же, необходимо использовать защитное решение, включающее в себя проактивные функции распознавания и блокирования фишинга.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru