



Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

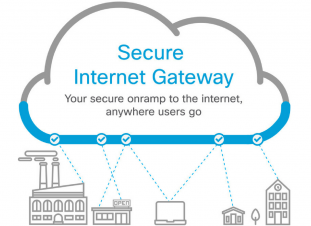
Cisco на этой неделе объявила о запуске Umbrella, облачного решения для обеспечения защиты устройств в пределах и за пределами корпоративной сети.

Организации все больше стали полагаться на программное обеспечение как услугу (SaaS), например, WebEx, Office 365, Google Docs, Salesforce и Box. В то время как эти приложения могут значительно повысить производительность, они часто используют более ненадежное подключение к интернету, не будучи защищены VPN.

Cisco хочет решить эту проблему с запуском Umbrella. Новая облачная услуга призвана обеспечить безопасный доступ из любого места, даже если VPN не используется.

Сетевой гигант получил технологию Umbrella вместе с приобретением OpenDNS в 2015 году. Компания сообщила, что новый продукт сочетает в себе оригинальную технологию с моделями машинного обучения, предназначенными для выявления угроз и блокирования вредоносных соединений на DNS и IP уровнях. Также присутствует технология Advanced Malware Protection (AMP) для обнаружения и блокирования вредоносных файлов в облаке.

С применением Umbrella Cisco обещает улучшенную видимость и контроль, в том числе для конфиденциальных данных в приложениях SaaS с использованием технологии Cloudlock.

Также Cisco утверждает, что новая технология обеспечивает быстрое и надежное соединение и может быть легко интегрирована с существующими устройствами, платформами и пользовательскими инструментами.

«Umbrella была построена на платформе OpenDNS. Затем мы интегрировали технологию по всей системе безопасности Cisco, в том числе возможности прокси Cloud Web Security, а также проверку файлов Advanced Malware Protection (AMP). Эти технологии просты в использовании и способны обеспечить еще более эффективную безопасность» - говорит Брайан Родди, курирующий Cisco Cloud Security Business.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru