



Лаборатория Касперского расследует новую волну сложных кибератак

Лаборатория Касперского расследует новую волну сложных кибератак

Лаборатория Касперского расследует новую волну сложных кибератак

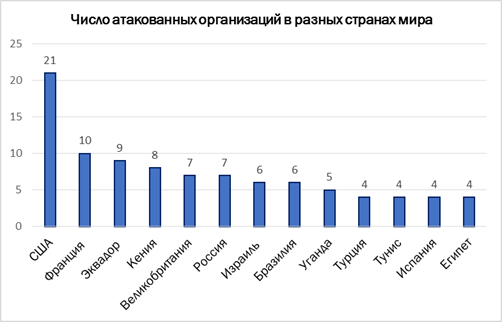
Банки, телекоммуникационные компании и правительственные учреждения в 40 странах мира, в том числе и в России, стали жертвами «незаметных» целевых атак, организаторы которых по своей тактике напоминают нашумевшие кибергруппировки Carbanak и GCMAN.

«Лаборатория Касперского» выяснила, что для проникновения в корпоративные сети по меньшей мере 140 организаций неизвестные злоумышленники использовали исключительно легитимное ПО, а любые вредоносные файлы хранили в памяти системы, не оставляя никаких следов на жестких дисках. Чаще всего атакующие применяют специализированное ПО для тестирования на проникновение, инструменты администрирования и утилиты для автоматизации задач в Windows, например, PowerShell. 


На след новой неизвестной кибергруппировки эксперты «Лаборатории Касперского» вышли в конце 2016 года, когда один из банков в СНГ обратился в компанию с просьбой расследовать подозрительную активность в своей сети. В памяти сервера банка было обнаружено ПО для тестирования на проникновение Meterpreter, которое в настоящее время часто используется во вредоносных целях. Как выяснили аналитики «Лаборатории Касперского», код Meterpreter был загружен PowerShell скриптами из реестра операционной системы напрямую в память. Именно это позволило программе оставаться незамеченной и свободно собирать пароли системных администраторов. Конечной целью злоумышленников, скорее всего, было получение доступа к финансовым процессам банка. 

Расследование инцидента позволило экспертам «Лаборатории Касперского» установить, что подобные атаки осуществлялись по всему миру, и группировка до сих пор остается активной. «Упаковка» вредоносного кода в легитимные утилиты позволяет атакующим избегать детектирования методом «белых списков» (когда в системе можно запускать только официальные программы проверенных производителей), а присутствие лишь в памяти системы оставляет исследователей без каких-либо доказательств и артефактов, на основе которых можно провести расследование.  

 «Стремление атакующих сделать свою активность максимально незаметной и избежать детектирования – проявление последней тенденции в развитии киберугроз. Злоумышленники все активнее используют легитимное и базирующееся в памяти ПО, а также не замечаемые традиционными средствами защиты техники. Вот почему исследование системной памяти становится критически важным», – поясняет Сергей Голованов, ведущий антивирусный эксперт «Лаборатории Касперского». 

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru