



Лаборатория Касперского расследует новую волну сложных кибератак

Лаборатория Касперского расследует новую волну сложных кибератак

Лаборатория Касперского расследует новую волну сложных кибератак

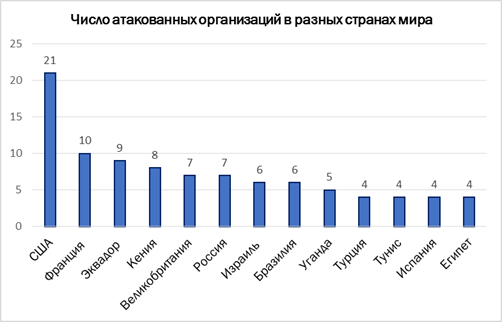
Банки, телекоммуникационные компании и правительственные учреждения в 40 странах мира, в том числе и в России, стали жертвами «незаметных» целевых атак, организаторы которых по своей тактике напоминают нашумевшие кибергруппировки Carbanak и GCMAN.

«Лаборатория Касперского» выяснила, что для проникновения в корпоративные сети по меньшей мере 140 организаций неизвестные злоумышленники использовали исключительно легитимное ПО, а любые вредоносные файлы хранили в памяти системы, не оставляя никаких следов на жестких дисках. Чаще всего атакующие применяют специализированное ПО для тестирования на проникновение, инструменты администрирования и утилиты для автоматизации задач в Windows, например, PowerShell. 


На след новой неизвестной кибергруппировки эксперты «Лаборатории Касперского» вышли в конце 2016 года, когда один из банков в СНГ обратился в компанию с просьбой расследовать подозрительную активность в своей сети. В памяти сервера банка было обнаружено ПО для тестирования на проникновение Meterpreter, которое в настоящее время часто используется во вредоносных целях. Как выяснили аналитики «Лаборатории Касперского», код Meterpreter был загружен PowerShell скриптами из реестра операционной системы напрямую в память. Именно это позволило программе оставаться незамеченной и свободно собирать пароли системных администраторов. Конечной целью злоумышленников, скорее всего, было получение доступа к финансовым процессам банка. 

Расследование инцидента позволило экспертам «Лаборатории Касперского» установить, что подобные атаки осуществлялись по всему миру, и группировка до сих пор остается активной. «Упаковка» вредоносного кода в легитимные утилиты позволяет атакующим избегать детектирования методом «белых списков» (когда в системе можно запускать только официальные программы проверенных производителей), а присутствие лишь в памяти системы оставляет исследователей без каких-либо доказательств и артефактов, на основе которых можно провести расследование.  

 «Стремление атакующих сделать свою активность максимально незаметной и избежать детектирования – проявление последней тенденции в развитии киберугроз. Злоумышленники все активнее используют легитимное и базирующееся в памяти ПО, а также не замечаемые традиционными средствами защиты техники. Вот почему исследование системной памяти становится критически важным», – поясняет Сергей Голованов, ведущий антивирусный эксперт «Лаборатории Касперского». 

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru