



Check Point: Сетевой червь SQL Slammer возобновил свою активность

Check Point: Сетевой червь SQL Slammer возобновил свою активность

Check Point: Сетевой червь SQL Slammer возобновил свою активность

SQL Slammer, маленький червь, который наводил ужас в 2003 году, похоже, возобновил свою активность. Об этом предупреждают эксперты  в области безопасности Check Point. Впервые этот червь был замечен, когда стал причиной отказа десятков тысяч серверов по всему миру из-за перегруза, спровоцированного отправкой огромным количеством сетевых пакетов.

SQL Slammer использовал уязвимость, продемонстрированную на брифинге Black Hat, эксперт Дэвид Личфилд тогда обнаружил ошибку переполнение буфера в продуктах Microsoft (SQL Server и Desktop Engine). Несмотря на то, что Microsoft быстро исправили уязвимость, многие не успели или не посчитали нужным обновиться, из-за чего червь смог быстро распространиться.

Вредонос SQL Slammer имеет размер 376 байт, это позволяет ему поместиться в один пакет. Он отправляет запрос на порт UDP 1434 и после заражения заставляет маршрутизаторы отправлять вредоносный код на случайные IP-адреса, что приводило к отказу в обслуживании.

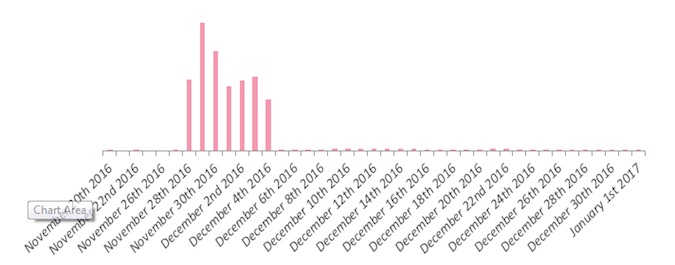
Червь никак не проявлял себя на протяжении более десяти лет, однако исследователи в области безопасности Check Point предупреждают о том, что он возобновил свою активность. Согласно их данным, попытки атак были замечены в период между 28 ноября и 4 декабря 2016 года.

SQL Slammer пытался атаковать в общей сложности 172 страны, что говорит о том, что это не была целенаправленная атака. Эксперты также отмечают, что наибольшее число попыток атаки было совершено с IP-адресов, расположенных в Китае, Вьетнаме, Мексике и Украине.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru