



Хакеры пытаются влиять на результаты ЕГЭ

Хакеры пытаются влиять на результаты ЕГЭ

Хакеры пытаются влиять на результаты ЕГЭ

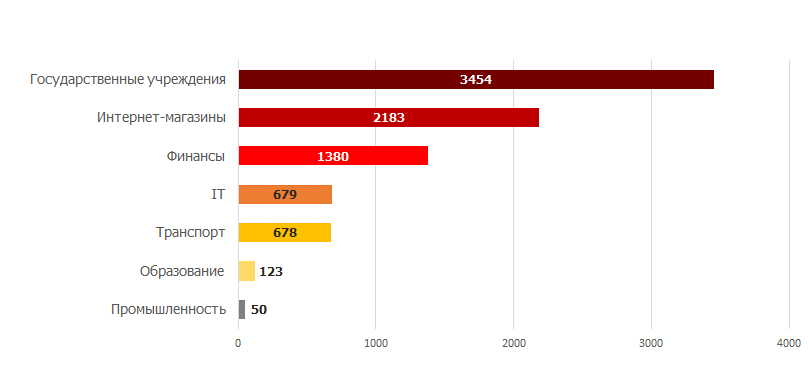
Исследование, проведенное компанией Positive Technologies на основе пилотных проектов внедрения защитного экрана уровня приложений PT Application Firewall в 2016 году, показывает, что наибольшее среднее количество атак в день (приблизительно 3500 шт.) было зафиксировано в государственных учреждениях.

Интернет-магазины занимают вторую строчку в этом рейтинге: в день регистрировалось около 2200 атак. В финансовой сфере PT Application Firewall регистрировал около 1400 атак ежедневно.

На 6-м месте рейтинга оказалась сфера образования – с 123 атаками в день. И это при том, что из расчетов среднего количества атак в день для более сбалансированной статистической картины исключен информационно-аналитический центр, в функции которого входит обработка результатов государственных экзаменов, поскольку время проведения пилотного проекта для него совпало с летним периодом, когда учащиеся школ сдавали ЕГЭ и ГИА. Тем не менее, его результаты позволили специалистам оценить масштаб и частоту кибератак.


«Система зафиксировала значительное количество атак на веб-приложение — злоумышленники совершали более 20 000 атак в день. Целью атак на информационно-аналитический центр, скорее всего, был доступ к результатам экзаменов и экзаменационным материалам», — комментирует Евгений Гнедин, руководитель отдела аналитики информационной безопасности Positive Technologies.

При этом самыми распространенными являлись атаки с использованием инструментальных средств сканирования на наличие уязвимостей. Ученики, обладающие базовыми знаниями об информационной безопасности и способах обходы защиты ИТ-систем, могли использовать общедоступное ПО для проведения сканирований. Этим объясняется и тот факт, что большая часть атак данного типа исходила со стороны США — вероятно, публичные утилиты или онлайн-сервисы использовали прокси-серверы, расположенные на территории этой страны. 

Вероятно, учащиеся считали, что таким образом смогут изменить свои баллы, полученные за экзамен. Кроме того, можно предположить, что злоумышленники пытались найти уязвимости, эксплуатация которых позволила бы получить доступ к базам экзаменационных материалов для последующего нелегального распространения.

Источником более трети атак на веб-приложения университетов в 2016 году являются «внутренние злоумышленники» (в среднем для сферы образования этот показатель равен 8%). Вероятно, это учащиеся, имеющие доступ к беспроводным сетям образовательного учреждения, а также доступ к локальной сети в учебных аудиториях.

Общедоступные веб-приложения являются привлекательной мишенью для злоумышленников. Атаки на веб-приложения открывают перед ними широкие возможности: доступ к внутренним ресурсам компании, чувствительной информации, нарушение функционирования приложения или обход бизнес-логики – практически любая атака может принести финансовую выгоду для злоумышленника и убытки, как финансовые, так и репутационные – для владельца веб-приложения. Кроме того, под угрозой находятся и пользователи веб-приложений, поскольку успешные атаки позволяют похищать учетные данные, выполнять действия на сайтах от лица пользователей, а также заражать рабочие станции вредоносным ПО.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru