



Мошенники взламывают PayPal-счета

Мошенники взламывают PayPal-счета

Мошенники взламывают PayPal-счета

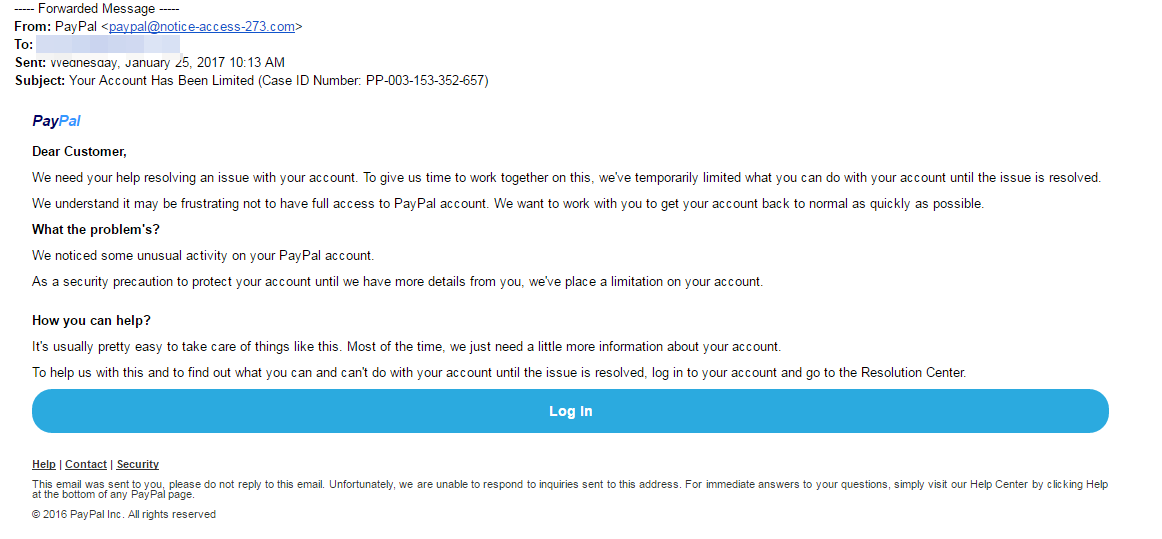
ESET предупреждает о новой фишинговой атаке, ориентированной на пользователей PayPal. Атака начинается с фишингового письма, имитирующего официальное сообщение сервиса. Пользователя предупреждают о подозрительной активности и предлагают подтвердить личность, чтобы вернуть доступ к аккаунту PayPal.

Грамматические ошибки указывают на то, что автор не является носителем английского языка, но неопытных пользователей это редко наводит на подозрения.  

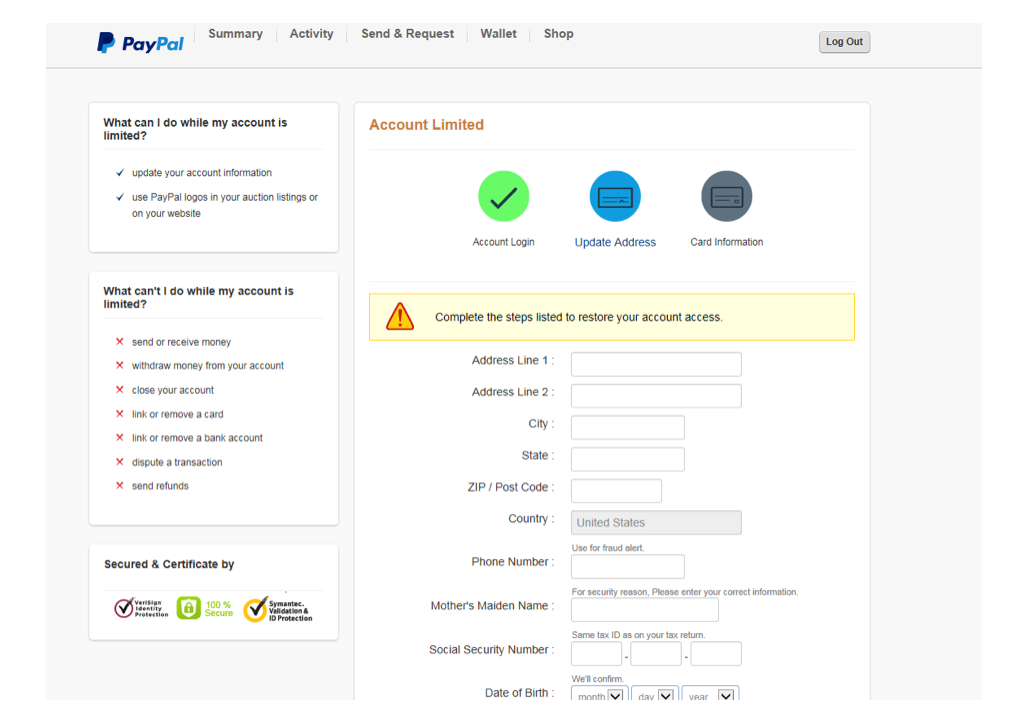
Нажав на кнопку «Вход в систему», пользователь перенаправляется не на сайт PayPal, как ожидает, а на стороннюю площадку. Как и в ряде других фишинговых кампаний, мошенники используют динамически генерируемые URL, иногда незначительно отличающиеся от оригинала. 


Текст на фишинговой странице подтверждает исходное сообщение. Пользователю предлагают ввести персональную информацию, чтобы восстановить доступ к аккаунту. Полученные данные будут использованы для взлома настоящего PayPal-счета.


Специалисты ESET рекомендуют игнорировать спам и подозрительные ссылки. Для защиты доступа к веб-сервисам необходимы сложные неповторяющиеся пароли и по возможности двухфакторная аутентификация. 

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru