



Мошенники взламывают PayPal-счета

Мошенники взламывают PayPal-счета

Мошенники взламывают PayPal-счета

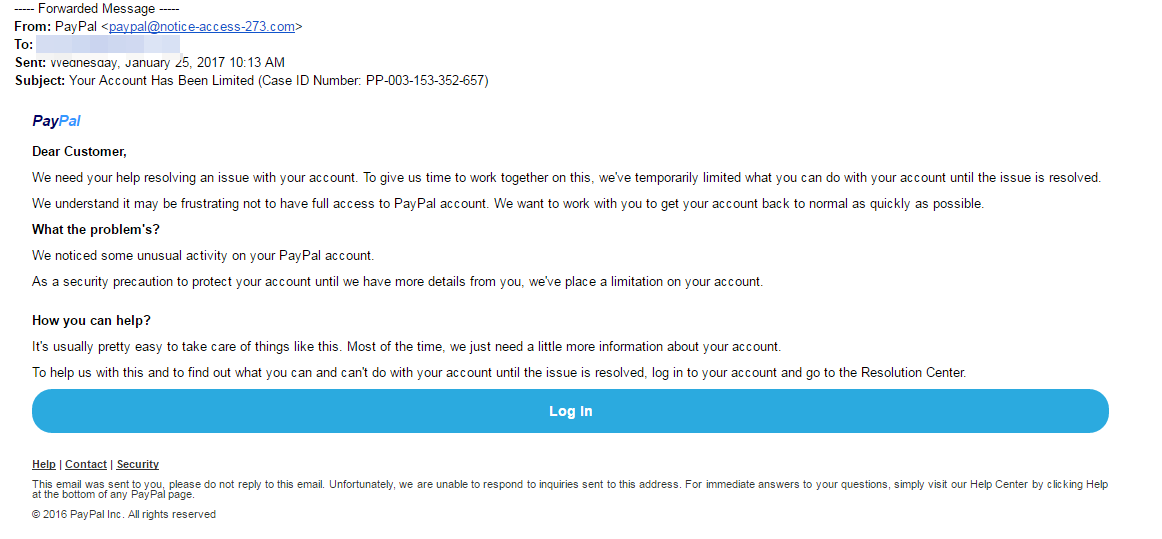
ESET предупреждает о новой фишинговой атаке, ориентированной на пользователей PayPal. Атака начинается с фишингового письма, имитирующего официальное сообщение сервиса. Пользователя предупреждают о подозрительной активности и предлагают подтвердить личность, чтобы вернуть доступ к аккаунту PayPal.

Грамматические ошибки указывают на то, что автор не является носителем английского языка, но неопытных пользователей это редко наводит на подозрения.  

Нажав на кнопку «Вход в систему», пользователь перенаправляется не на сайт PayPal, как ожидает, а на стороннюю площадку. Как и в ряде других фишинговых кампаний, мошенники используют динамически генерируемые URL, иногда незначительно отличающиеся от оригинала. 


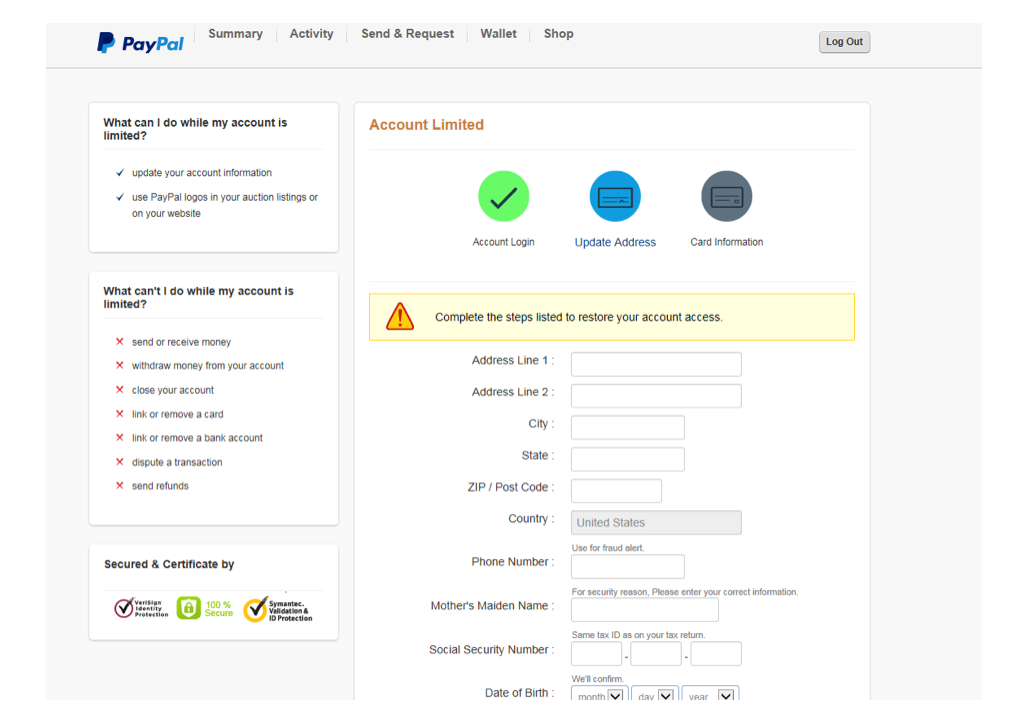
Текст на фишинговой странице подтверждает исходное сообщение. Пользователю предлагают ввести персональную информацию, чтобы восстановить доступ к аккаунту. Полученные данные будут использованы для взлома настоящего PayPal-счета.


Специалисты ESET рекомендуют игнорировать спам и подозрительные ссылки. Для защиты доступа к веб-сервисам необходимы сложные неповторяющиеся пароли и по возможности двухфакторная аутентификация. 

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru