



Хакеры устроили DDoS-атаку на британский банк Lloyds

Хакеры устроили DDoS-атаку на британский банк Lloyds

Хакеры устроили DDoS-атаку на британский банк Lloyds

Сразу несколько крупных СМИ сообщили, что банк Lloyds, входящий в состав конгломерата Lloyds Banking Group, подвергся DDoS-атаке. Первые сообщения о том, что у банка возникли какие-то технические сложности, появились еще 11 января 2017 года, так как пользователи заметили, что с доступом к онлайновым сервисам наблюдаются перебои.

В следующие два дня сбои продолжились, а затем на связь с журналистами ряда изданий вышли хакеры, которые предпочли остаться безымянными. Хакеры взяли на себя ответственность за атаку на Lloyds.

О DDoS-атаке на Lloyds, имевшей место в середине января, сегодня сообщили Bloomberg и Financial Times, ссылаясь на собственные источники. Такой же информацией располагают и журналисты издания Vice Motherboard, с которыми хакеры тоже вышли на связь.


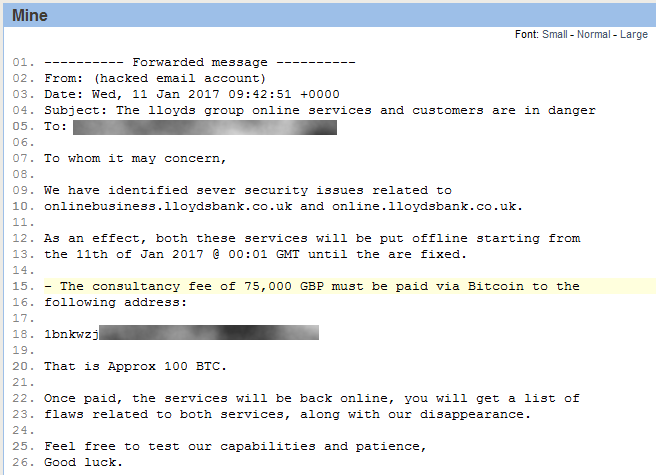
Представители сайта Bleeping Computer рассказали, что злоумышленники связались с ними через почту и Twitter, причем хакеров было двое. Первый хакер прислал журналистам ссылку на PasteBin, где обнаружилась копия электронного письма, которое злоумышленники направили одному из менеджеров высшего звена в Lloyds. В сообщении хакеры требуют, чтобы руководство банка выплатило им 100 биткоинов (£75 000 или $94 000), и тогда DDoS-атака будет прекращена. Кстати, копию этого послания также получили журналисты Motherboard, пишет xakep.ru.


Второй хакер вышел на связь с Bleeping Computer несколько часов спустя, через Twitter, и был очень удивлен, когда узнал, что его «коллега» уже предоставил изданию ссылку на PasteBin. Тем не менее, второй хакер провел наглядную демонстрацию для журналистов, о чем пишет как Motherboard, так и Bleeping Computer. Сначала злоумышленник попросил журналистов зайти на сайт банка, чтобы убедиться, что тот работает. Затем хакер сообщил, что начал атаку и попросил проверить сайт снова, и тот уже не отзывался.

В это же время один из хакеров зарегистрировал новый аккаунт в Twitter (в настоящий момент он уже забанен) и активно «рекламировал» атаку, сообщая прессе о происходящем.

Представили Lloyds пока не подтверждают DDoS-атаку на свои системы, сообщая, что кратковременные проблемы имели место, но чем именно были вызваны эти проблемы, не уточняется. В свою очередь журналисты отмечают, что в указанный период времени наблюдались проблемы с доступом к ресурсам Lloyds, Halifax и Банка Шотландии, входящих в состав Lloyds Banking Group. Кроме того, сбои были замечены в работе банка TSB, который вышел из Lloyds Banking Group в 2013 году, но, по всей видимости, до сих пор полагается в работе на какие-то технологические платформы конгломерата.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru