



Обнаружено несколько тысяч зараженных Linux-устройств

Обнаружено несколько тысяч зараженных Linux-устройств

Обнаружено несколько тысяч зараженных Linux-устройств

Еще в конце прошлого года вирусные аналитики компании «Доктор Веб» отмечали рост количества вредоносных программ для ОС Linux. А уже в январе они обнаружили несколько тысяч Linux-устройств, инфицированных новым троянцем.

Троянец, с использованием которого злоумышленники заразили множество работающих в сети устройств под управлением Linux, получил наименование Linux.Proxy.10. Как и следует из названия этой вредоносной программы, она предназначена для запуска на инфицированном устройстве SOCKS5-прокси сервера, основанного на свободно распространяемых исходных кодах утилиты Satanic Socks Server. Злоумышленники используют этого троянца для обеспечения собственной анонимности в Интернете, сообщает news.drweb.ru.

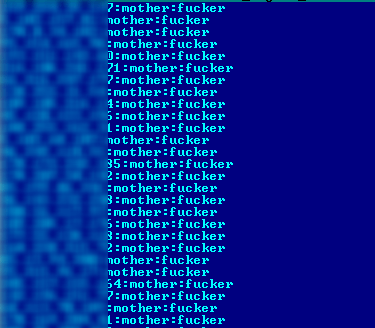
Для распространения Linux.Proxy.10 киберпреступники авторизуются на уязвимых узлах по протоколу SSH, при этом список узлов, а также логин и пароль к ним хранится на их сервере. Список имеет следующий вид: «IP-адрес:login:password». Примечательно, что пользователей с такими учетными данными обычно создают в системе другие Linux-троянцы. Иными словами, Linux.Proxy.10 проникает на компьютеры и устройства, либо имеющие стандартные настройки, либо уже инфицированные вредоносными программами для Linux.


С использованием этого списка формируется сценарий, который выполняется на заражаемых устройствах при помощи утилиты sshpass. Он и заражает атакуемую систему троянцем Linux.Proxy.10.

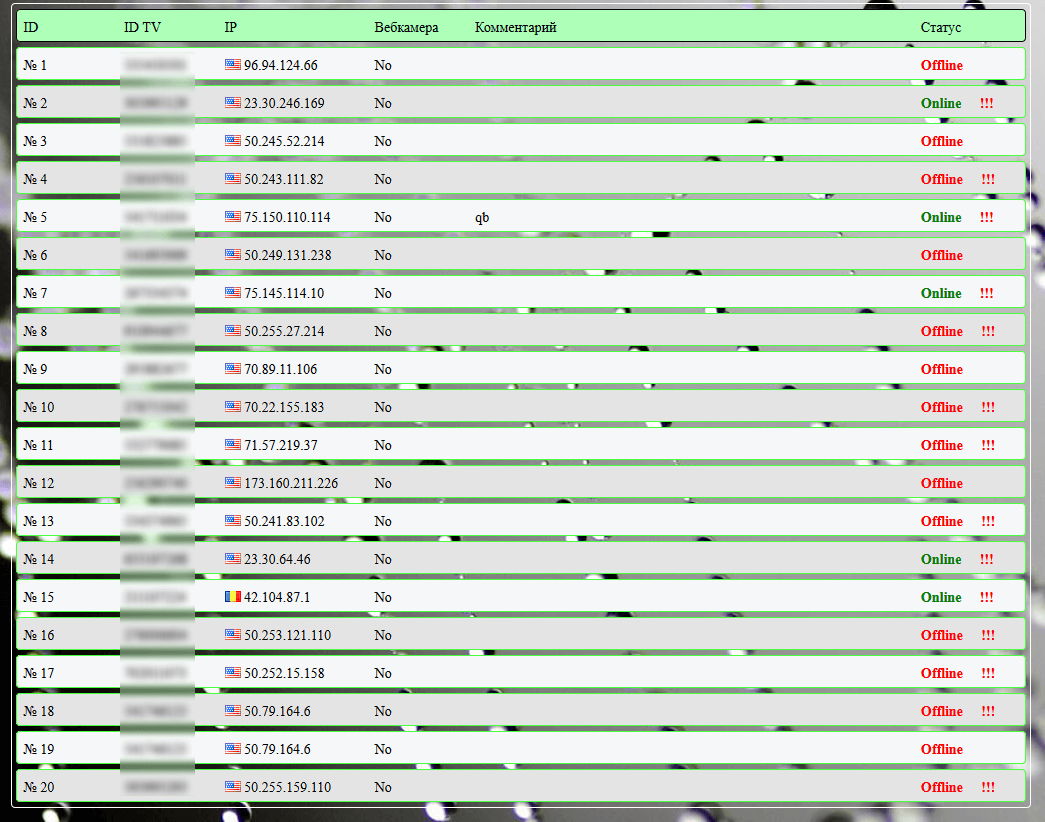
Кроме того, на сервере злоумышленников, распространяющих Linux.Proxy.10, помимо списков уязвимых узлов аналитики «Доктор Веб» обнаружили панель управления Spy-Agent и сборку вредоносной программы для Windows, относящейся к известному семейству троянцев-шпионов BackDoor.TeamViewer.


Для подключения к запущенному с помощью Linux.Proxy.10 прокси-серверу злоумышленникам необходимо знать только IP-адрес зараженного устройства и номер порта, который сохраняется в теле троянца при его компиляции. Специалистам компании «Доктор Веб» удалось подсчитать число инфицированных Linux.Proxy.10 узлов: на 24 января 2017 года оно составляет несколько тысяч.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru