



Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Уязвимость Heartbleed (CVE-2014-0160), выявлена в популярной криптографической библиотеке OpenSSL еще в 2014 году. Основная проблема связана с отсутствием необходимой проверки границ в одной из процедур расширения Heartbeat (RFC6520) для протокола TLS/DTLS.

Из-за этой маленькой ошибки кто угодно может получить доступ к оперативной памяти машин, чьи коммуникации «защищены» уязвимой версией OpenSSL. В том числе, злоумышленник получает доступ к секретным ключам, именам и паролям пользователей и всему контенту, который должен передаваться в зашифрованном виде. При этом не остается никаких следов проникновения в систему, сообщает xakep.ru.

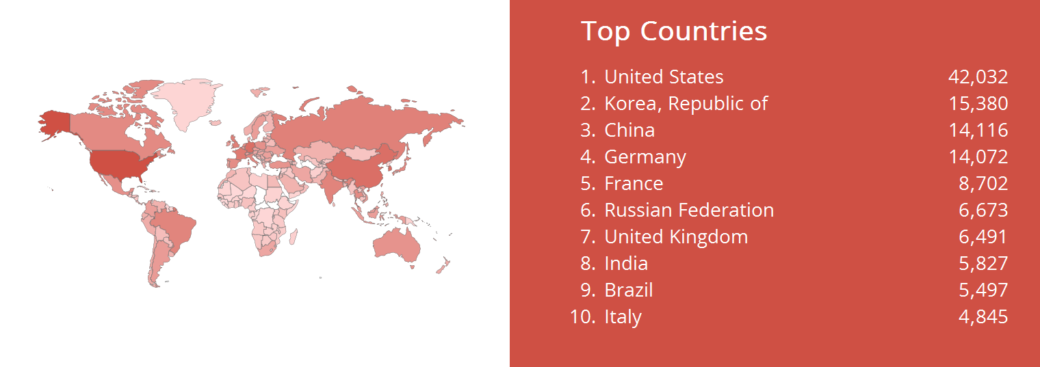
23 января 2017 года глава и основатель Shodan Джон Мазерли (John Matherly) представил свежий отчет о проблеме Heartbleed. Оказалось, что спустя почти три года уязвимость все еще представляет опасность для 199 594 сайтов, чьи администраторы, видимо, очень не любят устанавливать обновления. Подробную статистику по странам можно увидеть ниже.


Мазерли пишет, что около 75 000 уязвимых систем также используют истекшие SSL-сертификаты и работают на Linux 3.x.

Нежелание пользователей и администраторов обновлять ПО, остается одной из главных проблем, наряду с неугасающей любовью к паролю «123456». Совсем не удивительно, что в прошлом году специалисты Microsoft назвали самой опасной угрозой Stuxnet, хотя патч для этой проблемы был выпущен шесть лет тому назад. Еще одно доказательство беспечности пользователей – отчет специалистов Sophos, тоже представленный в прошлом году. Исследователи выявили, что эксплоиты для Office 2003, 2007 и 2010 по-прежнему занимают лидирующие позиции во всех топовых эксплоит-китах. Тогда авторы отчета писали, что сложившаяся ситуация напоминает им современный вариант дарвиновского труда «Происхождение видов».

Подпишитесь на новости

Windows 11 лишилась переноса данных между ПК: Microsoft предлагает OneDrive

Переезжать на новый компьютер без облака стало менее удобно. Microsoft отключила PC-to-PC Migration — встроенный инструмент Windows 11, который переносил файлы и настройки между компьютерами по локальной сети. Теперь компания рекомендует Windows Backup с загрузкой файлов в OneDrive.

Изменение Microsoft подтвердила в документации. Удаление функции указано ещё в сентябрьском обновлении KB5124010.

Раньше два компьютера можно было связать через Wi-Fi или Ethernet, подтвердить соединение одноразовым кодом и выбрать данные для переноса. Загружать личные файлы на серверы Microsoft не требовалось. Правда, установленные программы и сохранённые пароли этот способ не переносил.


Предлагаемая замена работает иначе: Windows Backup синхронизирует выбранные пользовательские папки с OneDrive, после чего они становятся доступны на новом компьютере. Нужна личная учётная запись Microsoft; рабочая или учебная для этого приложения не подходит.

Бесплатно пользователю дают 5 ГБ облачного пространства. Если документы, фотографии и видео не помещаются, придётся увеличить объём хранилища либо переносить файлы другим способом. Удобный переезд получил вполне ощутимый облачный лимит.

Внешние диски, флешки и сетевые папки по-прежнему работают.

RSS: Новости на портале Anti-Malware.ru