



ESET: мошенники в WhatsApp раздают бесплатный интернет

ESET: мошенники в WhatsApp раздают бесплатный интернет

ESET: мошенники в WhatsApp раздают бесплатный интернет

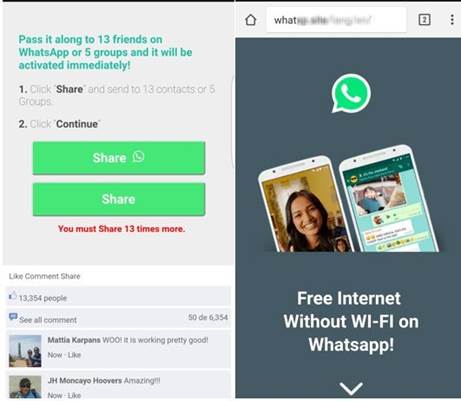
ESET предупреждает о новой афере, нацеленной на пользователей WhatsApp. Мошенники обещают приложение для «бесплатного интернета без Wi-Fi».  Потенциальная жертва получает сообщение в группе или от пользователя WhatsApp из списка контактов.

Ей предлагают перейти по ссылке, чтобы подключиться к бесплатному интернету без использования Wi-Fi. Технически невозможно, но неопытным пользователям идея может показаться привлекательной. 

Если пользователь кликает по ссылке, фишинговая страница определяет язык, установленный для мобильного устройства, и показывает локализованный контент. Пока мошенники используют английский и испанский языки, но ничто не мешает им переключиться на другую аудиторию. 

Жертву просят поделиться ссылкой на «приложение для бесплатного интернета», как минимум, с 13 пользователями или пятью группами WhatsApp. Так осуществляется дальнейшее распространение фишинговой ссылки. 


Чтобы убедить жертву, мошенники приводят на фишинговой странице «комментарии Facebook-пользователей». Поддельные, конечно, – таких аккаунтов не существует.

Поделившись ссылкой, пользователь пытается подключиться к обещанному бесплатному интернету, скачав «революционное приложение». Как правило, это заканчивается кражей персональной информации, включая данные банковских карт, и подпиской на дорогостоящие SMS-сервисы.

ESET рекомендует игнорировать подобные предложения и предупреждать об опасности знакомых пользователей, попавшихся на удочку мошенников. 

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru