



ESET: мошенники в WhatsApp раздают бесплатный интернет

ESET: мошенники в WhatsApp раздают бесплатный интернет

ESET: мошенники в WhatsApp раздают бесплатный интернет

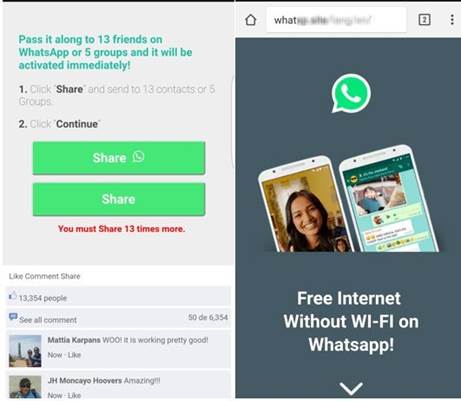
ESET предупреждает о новой афере, нацеленной на пользователей WhatsApp. Мошенники обещают приложение для «бесплатного интернета без Wi-Fi».  Потенциальная жертва получает сообщение в группе или от пользователя WhatsApp из списка контактов.

Ей предлагают перейти по ссылке, чтобы подключиться к бесплатному интернету без использования Wi-Fi. Технически невозможно, но неопытным пользователям идея может показаться привлекательной. 

Если пользователь кликает по ссылке, фишинговая страница определяет язык, установленный для мобильного устройства, и показывает локализованный контент. Пока мошенники используют английский и испанский языки, но ничто не мешает им переключиться на другую аудиторию. 

Жертву просят поделиться ссылкой на «приложение для бесплатного интернета», как минимум, с 13 пользователями или пятью группами WhatsApp. Так осуществляется дальнейшее распространение фишинговой ссылки. 


Чтобы убедить жертву, мошенники приводят на фишинговой странице «комментарии Facebook-пользователей». Поддельные, конечно, – таких аккаунтов не существует.

Поделившись ссылкой, пользователь пытается подключиться к обещанному бесплатному интернету, скачав «революционное приложение». Как правило, это заканчивается кражей персональной информации, включая данные банковских карт, и подпиской на дорогостоящие SMS-сервисы.

ESET рекомендует игнорировать подобные предложения и предупреждать об опасности знакомых пользователей, попавшихся на удочку мошенников. 

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru