



Автозаполнение полей в Chrome, Safari открывает новый вектор для атак

Автозаполнение полей в Chrome, Safari открывает новый вектор для атак

Автозаполнение полей в Chrome, Safari открывает новый вектор для атак

У злоумышленников, занимающихся фишингом появился в арсенале новый инструмент. Обнаружено, что веб-браузеры Chrome и Safari вместе с расширением LastPass автоматически заполняют скрытые поля регистрационной формы.

Финский веб-разработчик Viljami Kuosmanen обнаружил недостатки, затрагивающие самый популярный браузер в мире и браузер от Apple.

Возможность атаки появляется, когда пользователь выбирает функцию автозаполнения при заполнении регистрационных форм – злоумышленники скрывают такие поля как «адрес», «дата рождения» и «номер телефона», отображая лишь основные вроде «имя» и «адрес электронной почты».

Когда пользователь начинает вводить имя, браузер предлагает ему подсказку, которая вставит все данные в поля. Таким образом, данные пользователя будут внесены и в скрытые для него поля и попадут в руки злоумышленников.

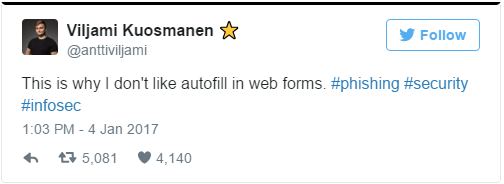
Эксперт в свое твиттере опубликовал GIF-анимацию для того, чтобы наглядно показать новый вектор атаки. Пользователи могут проверить свой браузер и расширение, используя специальный сайт, созданный исследователем.

Инженер Mozilla утверждает, что их браузер не затрагивает данная брешь, поскольку он заставляет пользователей вручную выбрать какие именно поля они хотят заполнить.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru