



Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Компания Netgear объявила о запуске программы выплат вознаграждений за уязвимости, и многие уже назвали эту bug bounty инициативу одним из наиболее легких способов заработка для исследователей. Дело в том, что о небезопасности IoT-устройств прекрасно известно всем, а Netget является одним из крупнейших производителей сетевого оборудования в мире.

Bug bounty программа Netgear, в свою очередь, актуальна для роутеров компании, беспроводных камер наблюдения, mesh Wi-Fi систем. Сомневаться в том, что «дыр» в оборудовании Netgear предостаточно, не приходится. Например, совсем недавно, в конце декабря 2016 года, в ряде моделей роутеров компании обнаружен опасный баг, позволяющий полностью скомпрометировать эти девайсы. Также в декабре стало известно о 0-day уязвимости в роутерах Netgear WNR2000.

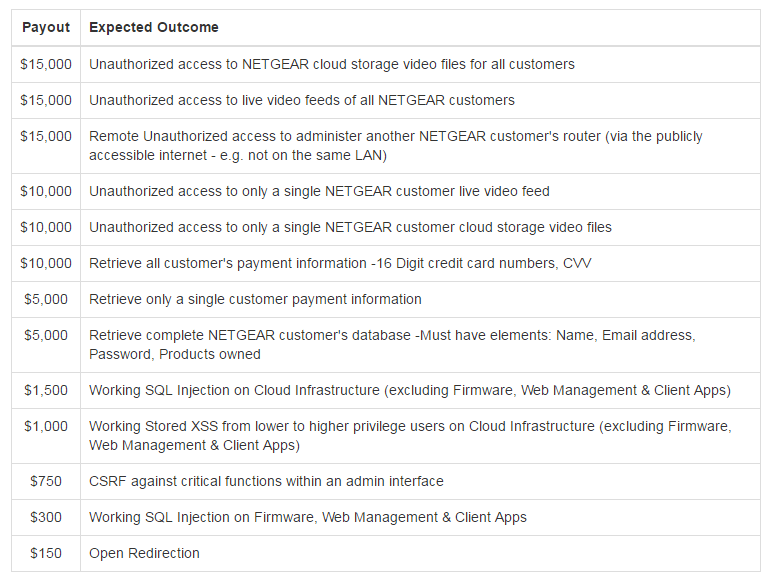
Bug bounty программа подразумевает вознаграждения от 150 до 15 000 долларов США. Баги можно искать в самом железе, API, мобильных приложениях. Тестировать проблемы и эксплоиты для них разрешается только на своем оборудовании, не нарушая закон и не подвергая опасности сторонних пользователей.

Ниже можно увидеть «прайс-лист», опубликованный Netgear. Самое большое вознаграждение (15 000 долларов) ожидает тех исследователей, которые обнаружат уязвимости в облачном хранилище видеофайлов, в сервисе для видеотрансляций, а также проблемы, позволяющие удаленно получить доступ администратора к роутерам компании. Кроме того, несколько тысяч долларов можно заработать и на таких распространенных проблемах, как XSS- и SQL-уязвимости, а также на CSRF-багах, пишет xakep.ru.


Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru