



Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

«Лаборатория Касперского» выпустила обновленную бесплатную утилиту RannohDecryptor для борьбы с последними версиями шифровальщика CryptXXX — одного из самых распространенных и опасных зловредов этого типа. Начиная с апреля 2016 года жертвами троянцев семейства CryptXXX стали по меньшей мере 80 000 человек.

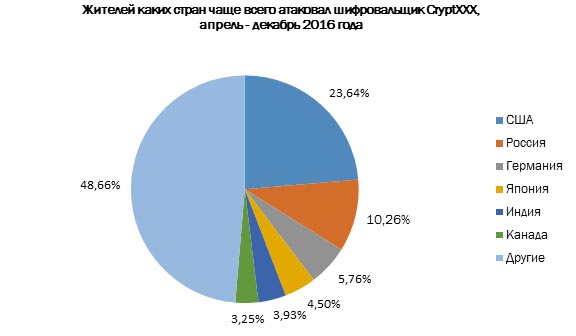
Это только случаи, зафиксированные экспертами «Лаборатории Касперского»: по их оценкам, общее число заражений может достигать нескольких сотен тысяч. Больше половины заражений пришлось на шесть стран: США, Россию, Германию, Японию, Индию и Канаду.


До недавнего времени полная расшифровка файлов, «обработанных» CryptXXX, была невозможна. «Лаборатория Касперского» выпускала соответствующие утилиты в апреле и мае 2016 года, однако с тех пор появились новые модификации шифровальщика. RannohDecryptor расшифровывает большинство файлов с расширениями crypt., .cryp1 and .crypz.

Для внедрения троянца применялись популярные среди злоумышленников наборы эксплойтов Angler и Neutrino. Используя уязвимости в программном обеспечении, они позволяют преступникам получить практически полный контроль над устройством.

«Главный совет, который мы даем жертвам шифровальщиков, — ни в коем случае не платить выкуп, даже если на момент заражения еще нет технической возможности для расшифровки ваших данных. Сохраните поврежденные файлы и наберитесь терпения: специалисты по кибербезопасности во всем мире постоянно работают над тем, чтобы помочь жертвам шифровальщиков, поэтому почти всегда инструменты для расшифровки появляются в самое ближайшее время. Как это, собственно, и произошло с CryptXXX», — прокомментировал ситуацию Антон Иванов, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru