



Каждый двадцатый пользователь в России рискует потерять деньги

Каждый двадцатый пользователь в России рискует потерять деньги

Каждый двадцатый пользователь в России рискует потерять деньги

В 2016 году пользователи стали чаще сталкиваться с вредоносным ПО, предназначенным для кражи денег. За последние 12 месяцев защитные решения «Лаборатории Касперского» заблокировали попытки запуска таких зловредов почти на 3 миллионах устройств.

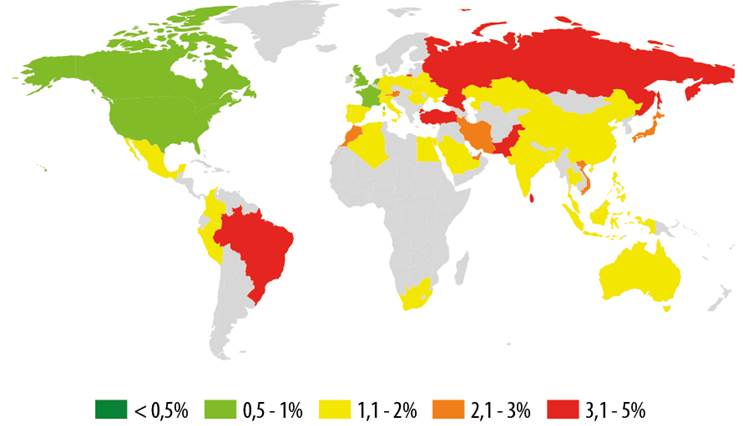
При этом Россия возглавила список стран, в которых пользователи наиболее подвержены риску заражения финансовым вредоносным ПО, – за год с банковскими угрозами столкнулись около 5% российских пользователей, то есть каждый двадцатый. 

Эксперты «Лаборатории Касперского» связывают увеличение числа атак банковских зловредов с ростом пользователей мобильного банкинга, которые на протяжении всего года активно подвергались нападению киберзлоумышленников. Так, из 10 наиболее популярных сегодня банковских троянцев пять предназначены для кражи финансовых данных с устройств на базе Android. По сравнению с 2015 годом доля подобных атак на смартфоны и планшеты Android увеличилась в 4,5 раза.

Кроме того, в этом году появилось восемь новых семейств зловредов для платежных терминалов (POS) и банкоматов. Таким образом, общее число вредоносного ПО для этих устройств выросло на 20% по сравнению с 2015 годом.


География атак финансового вредоносного ПО в 2016 году (доля атакованных пользователей в стране)

География атак финансового вредоносного ПО в 2016 году (доля атакованных пользователей в стране)


Всего же к концу 2016 года в коллекции вредоносного ПО, распознаваемого защитными решениями «Лаборатории Касперского», насчитывается один миллиард объектов. Среди них вирусы, троянские программы, бэкдоры, шифровальщики, рекламное ПО и другие образцы, содержащие вредоносный код. Пятая часть этих зловредов была обнаружена автоматизированной системой, использующей технологии машинного обучения. 

«Миллиард вредоносных объектов – это своего рода показательный рубеж. Эта цифра свидетельствует об огромных масштабах киберпреступного мира, который прошел путь от небольших форумов «любителей» до целой индустрии, поставившей «производство» вредоносного ПО на поток и предлагающей своим участникам всевозможный инструментарий и сервисы, – рассказывает Юрий Наместников, руководитель российского исследовательского центра «Лаборатории Касперского». – Однако мы тоже не стоим на месте. Из миллиарда файлов, составляющих сегодня нашу коллекцию, более 200 миллионов было обнаружено системой Astraea, работающей на основе технологий машинного обучения. И это лишь первый шаг на пути к более совершенному и точному распознаванию киберугроз, в том числе новых и еще не известных. Мы уверены, что будущее отрасли информационной безопасности – в сочетании глубоких знаний экспертов и передовых технологий машинного обучения». 

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru