



Количество атак brute force на сайты WordPress значительно увеличилось

Количество атак brute force на сайты WordPress значительно увеличилось

Количество атак brute force на сайты WordPress значительно увеличилось

Wordfence, фирма, принадлежащая WordPress и специализирующаяся на безопасности, предупредила, что количество атак брутфорс (brute force) на сайты WordPress значительно увеличилось в декабре по сравнению с предыдущим периодом.

Брутфорс-атаки, когда злоумышленник пытается подобрать имя пользователя и пароль, могут быть весьма эффективными, не менее эффективными, чем эксплуатация уязвимостей.

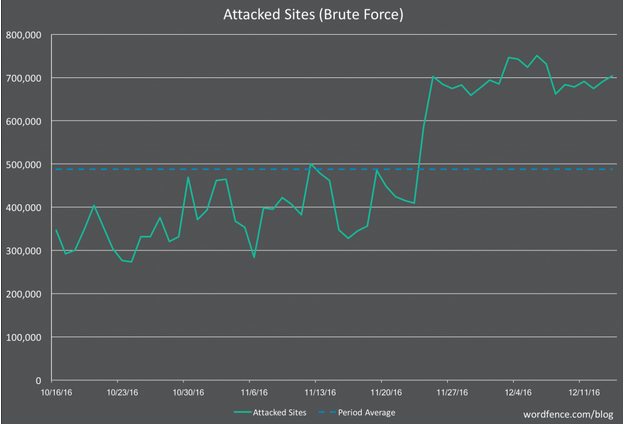
Wordfence, осуществляющие мониторинг атак, обратили внимание, что их количество значительно увеличилось за последние три недели. В период между 16 октября и 24 ноября количество атак на веб-сайты достигало полмиллиона каждый день. А с 24 ноября эта цифра увеличила до 700 000 ежедневных атак.

Эксперты также отметили, что число уникальных атакующих IP-адресов также увеличилась в среднем с 13 000 в день до более чем 30000.

Атаки совершались из многих стран, но наибольший процент идет из Украины (15,7%), далее следуют Франция (11,1%), Россия (6,8%), США (6,6%), Индия (5,8%) , Китай (4,2%), Германия (3,2%), Италия (2,4%) и Великобритания (2,2%).

Атаки, поступающие из Украины используют 8 IP-адресов, связанных с местным провайдером Pp SKS-Лугань.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru