



Количество атак brute force на сайты WordPress значительно увеличилось

Количество атак brute force на сайты WordPress значительно увеличилось

Количество атак brute force на сайты WordPress значительно увеличилось

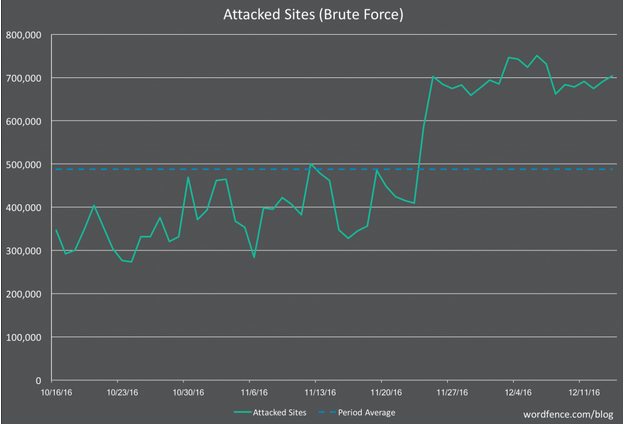
Wordfence, фирма, принадлежащая WordPress и специализирующаяся на безопасности, предупредила, что количество атак брутфорс (brute force) на сайты WordPress значительно увеличилось в декабре по сравнению с предыдущим периодом.

Брутфорс-атаки, когда злоумышленник пытается подобрать имя пользователя и пароль, могут быть весьма эффективными, не менее эффективными, чем эксплуатация уязвимостей.

Wordfence, осуществляющие мониторинг атак, обратили внимание, что их количество значительно увеличилось за последние три недели. В период между 16 октября и 24 ноября количество атак на веб-сайты достигало полмиллиона каждый день. А с 24 ноября эта цифра увеличила до 700 000 ежедневных атак.

Эксперты также отметили, что число уникальных атакующих IP-адресов также увеличилась в среднем с 13 000 в день до более чем 30000.

Атаки совершались из многих стран, но наибольший процент идет из Украины (15,7%), далее следуют Франция (11,1%), Россия (6,8%), США (6,6%), Индия (5,8%) , Китай (4,2%), Германия (3,2%), Италия (2,4%) и Великобритания (2,2%).

Атаки, поступающие из Украины используют 8 IP-адресов, связанных с местным провайдером Pp SKS-Лугань.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru