



Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследователи из RIPS Technologies, специализирующиеся на безопасности веб-приложений, проанализировали 44 705 из приблизительно 48 000 плагинов в официальном каталоге WordPress. Оказалось, что более чем 8 800 из них затрагивает, по крайней мере, одна уязвимость.

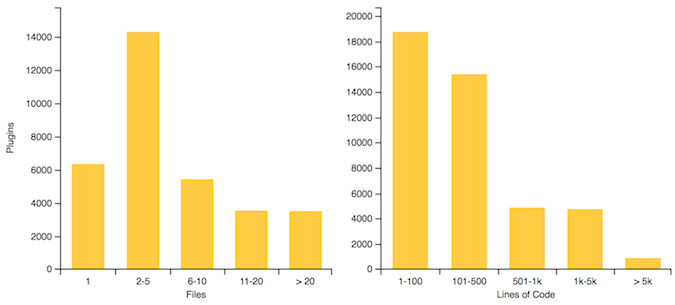
Компания загрузила все плагины и использовала свой статический анализатор кода, чтобы проверить те, у которых есть, по крайней мере, один PHP-файл. Анализ размера этих модулей показал, что примерно 14 000 из них имеют только 2-5 файлов и только в 10 500 из них есть более 500 строк кода.

Проанализировав плагины с более чем 500 строками кода (были классифицированы как «большие плагины»), эксперты пришил к выводу, что 4 559 или 43% из них имеют, по крайней мере, одну брешь средней степени опасности, например, межсайтовый скриптинг.

Также анализ RIPS показал, что в почти 36 тысячах плагинов нет каких-либо уязвимостей, а 1426 имеют бреши только низкого уровня опасности. Дыры средней степени были найдены в более чем 4 600 плагинах, высокой в 2 799, а критические в 41 плагине.

В общей сложности в плагинах было обнаружено 67 486 уязвимостей. Эксперты отметили, что большинство модулей не затрагивают уязвимости из-за их небольшого размера (меньше строк кода).

Что касается типов уязвимостей, то тут процентное соотношение распределилось следующим образом: более 68% XSS-брешей, чуть более 20% SQL-инъекции. XSS-уязвимости могут представлять серьезную опасность в случае с WordPress, но их эксплуатация требует взаимодействия с администратором. SQL-инъекции, с другой стороны, могут быть использованы без взаимодействия с пользователем и атаки могут быть автоматизированы.

В период с января по декабрь 2016 года, приманка компании RIPS обнаружила более 200 атак на плагины WordPress. 69 атаки были нацелены на Revolution Slider, 46 на Beauty & Clean Theme, 41 на MiwoFTP и 33 на Simple Backup. Эти атаки экслуатировали давно известные и хорошо задокументированные уязвимости.

Astra Automation 2.1 научилась считать пользу от автоматизации

«Группа Астра» выпустила Astra Automation 2.1 — новую версию платформы централизованного управления ИТ-инфраструктурой. Главным изменением стал Automation Dashboard, который должен показать, приносит ли автоматизация реальную пользу или просто красиво запускает скрипты по расписанию.

Платформа построена на базе Ansible и объединяет управление серверной, облачной и сетевой инфраструктурой.

С её помощью можно автоматизировать массовые операции, настройку конфигураций, развёртывание и обновление программного обеспечения, а также другие задачи эксплуатации.

Новый дашборд собирает статистику выполнения заданий: количество и частоту запусков, их продолжительность, успешность и востребованность отдельных сценариев. Эти данные позволяют увидеть наиболее активно автоматизируемые процессы, найти нестабильные операции и определить, какие сценарии стоит доработать или распространить на другие участки инфраструктуры.

Отдельный набор показателей посвящён экономике. Система оценивает сэкономленное время и ROI, чтобы руководители могли понять, окупается ли внедрение.

Все компоненты Astra Automation 2.1 теперь можно разворачивать в контейнерах. Такой вариант установки упрощает эксплуатацию платформы в современной корпоративной инфраструктуре и управление её отдельными частями.

Также разработчики расширили механизм Fast Fail, который проверяет окружение до начала установки. Диагностика охватывает синхронизацию времени, сетевую доступность компонентов, свободное место на дисках, параметры балансировщика и базы данных Automation Gateway.

RSS: Новости на портале Anti-Malware.ru