



XSS-уязвимость в почте Yahoo позволяла читать чужие письма

XSS-уязвимость в почте Yahoo позволяла читать чужие письма

XSS-уязвимость в почте Yahoo позволяла читать чужие письма

Известный исследователь Йоуко Пюннёнен (Jouko Pynnönen) раскрыл в своем блоге детали опасной уязвимости, которую компания Yahoo исправила на прошлой неделе. Интересно, что почти год назад специалист уже находил практически аналогичный баг в веб-интерфейсе почтового сервиса Yahoo.

Тогда компания выплатила Пюннёнену вознаграждение в размере 10 000 долларов, и этот приз стал одним из самых крупных за всю историю существования bug bounty программы Yahoo. Теперь, спустя чуть меньше года, исследователь заработал на очень похожей уязвимости еще 10 000 долларов.

В блоге специалист объясняет, что обнаруженная им проблема позволяла злоумышленнику отправить жертве письмо со встроенным вредоносным кодом. Данный код исполнялся сразу же, как только жертва читала послание. Не требовалось никаких кликов по ссылкам, или открытия подозрительных файлов.

Равно как и год назад, проблема связана с некорректной работой фильтра Yahoo, который должен проверять корреспонденцию на наличие малвари и вредоносного кода. Более того, Пюннёнен искал второй такой же баг специально, хотя и понимал, что вероятность обнаружить еще одну XSS-уязвимость такого рода, крайне мала. Но исследователю улыбнулась удача, пишет xakep.ru.

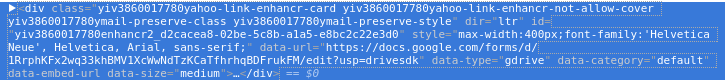
Эксперт пишет, что на этот раз он изучал различные опции, которые обошел вниманием в прошлый раз, к примеру, функцию «Поделиться файлами с облачного хостинга». Пюннёнен заметил, что в данном случае к письму прикладывается не обычное вложение, но HTML-ссылка на Google Docs или Dropbox. Выглядит это так:


Специалист не мог не обратить внимания на атрибуты data-* HTML, и быстро понял, что в прошлом году ему удалось вычислить далеко не все атрибуты, которые можно протащить сквозь фильтр Yahoo. К тому же атрибуты data-* HTML используются для хранения специфических данных приложений и типичны для JavaScript. Так Пюннёнен обнаружил новый вектор атаки.

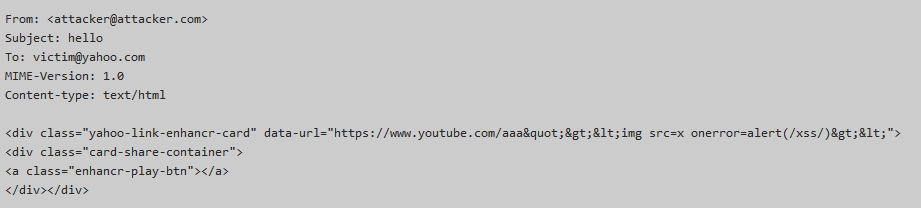
Вскоре исследователь разработал тестовый кейс следующего вида:


capture


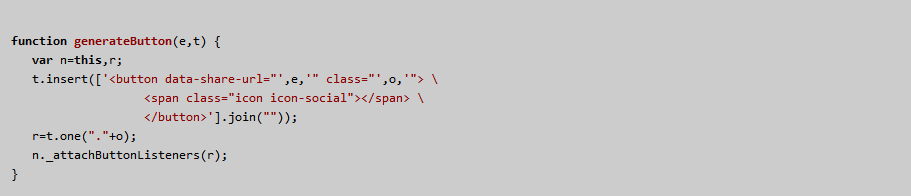
При просмотре такого сообщения в Yahoo Mail, замаскированный JavaScript немедленно выполняется (см. верхнюю иллюстрацию). Пюннёнен отследил проблему до одной из функций почтового сервиса: t.shareMenu.generateButton(r.cardUrl,s), которую эксперт приводит в блоге в слегка обфусцированном виде:


capture2


В итоге Пюннёнен создал proof-of-concept, который отправил специалистам Yahoo, вместе с информацией о проблеме. PoC исследователя использует AJAX, и как только жертва открывает вредоносное письмо, эксплоит считывает все содержимое папки «Входящие» и отправляет его на сервер атакующего. Кроме того, новая брешь позволяет оснастить письмо саморазмножающимся червем, который будет внедряться в подпись каждого исходящего письма жертвы, заражая все новые и новые ящики.

12 ноября 2016 года Пюннёнен передал свои изыскания сотрудникам Yahoo через официальную программу bug bounty на HackerOne. Уязвимость была устранена 29 ноября 2016 года, а исследователю вновь заплатили 10 000 долларов. Пюннёнен пишет, что хотя уязвимость легко эксплуатировать, найти ее оказалось не так уж просто. «Не сказал бы, что это примитивный баг, подобное вряд ли можно обнаружить, используя автоматические инструменты и сканеры», — говорит эксперт.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru