



XSS-уязвимость в почте Yahoo позволяла читать чужие письма

XSS-уязвимость в почте Yahoo позволяла читать чужие письма

XSS-уязвимость в почте Yahoo позволяла читать чужие письма

Известный исследователь Йоуко Пюннёнен (Jouko Pynnönen) раскрыл в своем блоге детали опасной уязвимости, которую компания Yahoo исправила на прошлой неделе. Интересно, что почти год назад специалист уже находил практически аналогичный баг в веб-интерфейсе почтового сервиса Yahoo.

Тогда компания выплатила Пюннёнену вознаграждение в размере 10 000 долларов, и этот приз стал одним из самых крупных за всю историю существования bug bounty программы Yahoo. Теперь, спустя чуть меньше года, исследователь заработал на очень похожей уязвимости еще 10 000 долларов.

В блоге специалист объясняет, что обнаруженная им проблема позволяла злоумышленнику отправить жертве письмо со встроенным вредоносным кодом. Данный код исполнялся сразу же, как только жертва читала послание. Не требовалось никаких кликов по ссылкам, или открытия подозрительных файлов.

Равно как и год назад, проблема связана с некорректной работой фильтра Yahoo, который должен проверять корреспонденцию на наличие малвари и вредоносного кода. Более того, Пюннёнен искал второй такой же баг специально, хотя и понимал, что вероятность обнаружить еще одну XSS-уязвимость такого рода, крайне мала. Но исследователю улыбнулась удача, пишет xakep.ru.

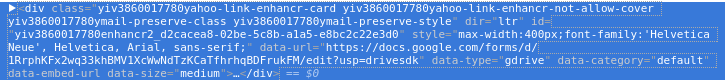
Эксперт пишет, что на этот раз он изучал различные опции, которые обошел вниманием в прошлый раз, к примеру, функцию «Поделиться файлами с облачного хостинга». Пюннёнен заметил, что в данном случае к письму прикладывается не обычное вложение, но HTML-ссылка на Google Docs или Dropbox. Выглядит это так:


Специалист не мог не обратить внимания на атрибуты data-* HTML, и быстро понял, что в прошлом году ему удалось вычислить далеко не все атрибуты, которые можно протащить сквозь фильтр Yahoo. К тому же атрибуты data-* HTML используются для хранения специфических данных приложений и типичны для JavaScript. Так Пюннёнен обнаружил новый вектор атаки.

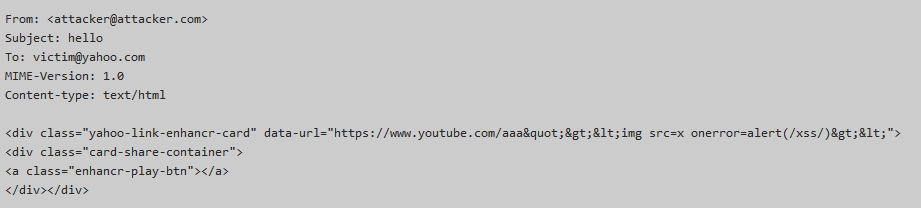
Вскоре исследователь разработал тестовый кейс следующего вида:


capture


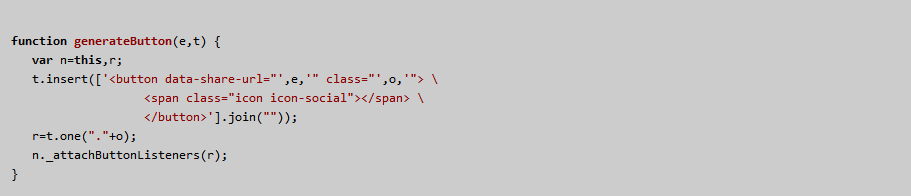
При просмотре такого сообщения в Yahoo Mail, замаскированный JavaScript немедленно выполняется (см. верхнюю иллюстрацию). Пюннёнен отследил проблему до одной из функций почтового сервиса: t.shareMenu.generateButton(r.cardUrl,s), которую эксперт приводит в блоге в слегка обфусцированном виде:


capture2


В итоге Пюннёнен создал proof-of-concept, который отправил специалистам Yahoo, вместе с информацией о проблеме. PoC исследователя использует AJAX, и как только жертва открывает вредоносное письмо, эксплоит считывает все содержимое папки «Входящие» и отправляет его на сервер атакующего. Кроме того, новая брешь позволяет оснастить письмо саморазмножающимся червем, который будет внедряться в подпись каждого исходящего письма жертвы, заражая все новые и новые ящики.

12 ноября 2016 года Пюннёнен передал свои изыскания сотрудникам Yahoo через официальную программу bug bounty на HackerOne. Уязвимость была устранена 29 ноября 2016 года, а исследователю вновь заплатили 10 000 долларов. Пюннёнен пишет, что хотя уязвимость легко эксплуатировать, найти ее оказалось не так уж просто. «Не сказал бы, что это примитивный баг, подобное вряд ли можно обнаружить, используя автоматические инструменты и сканеры», — говорит эксперт.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru