



Мошенники раздают в WhatsApp авиабилеты

Мошенники раздают в WhatsApp авиабилеты

Мошенники раздают в WhatsApp авиабилеты

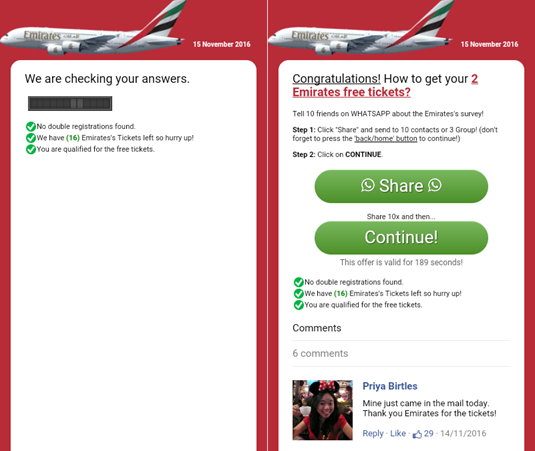
ESET предупреждает о новой атаке на пользователей WhatsApp. Мошенники собирают персональные данные, обещая бесплатные билеты на рейсы авиакомпании Emirates. Перед новогодними каникулами мошенники пытаются воспользоваться повышенным спросом на авиабилеты. В этом году в WhatsApp активна спам-рассылка про «подарок от Emirates».

В сообщении мошенников говорится о том, что потенциальная жертва только что выиграла два авиабилета. Ей предлагают ответить на несколько вопросов, касающихся опыта перелетов с Emirates, а потом поделиться анкетой с десятью пользователями WhatsApp.

Если условия выполнены, жертву поздравляют с «выигрышем» и предлагают перейти на сайт Emirates, чтобы оформить приз. На самом деле, ссылка ведет на стороннюю площадку. Там пользователь должен оставить номер мобильного «для связи с организаторами». В реальности номер будет использован для подписки на дорогостоящие SMS-сервисы.

В ESET уже обнаружили спам-рассылки и соответствующие сайты на английском, немецком, испанском и португальском. 

ESET советует игнорировать спам в WhatsApp, не участвовать в подобных «акциях» и не оставлять персональные данные на сомнительных площадках. Жертвам мошенников стоит проверить список подключенных SMS-сервисов у своего оператора сотовой связи.


Аттракцион неслыханной щедрости не имеет отношения к Emirates:

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru