



Мошенники раздают в WhatsApp авиабилеты

Мошенники раздают в WhatsApp авиабилеты

Мошенники раздают в WhatsApp авиабилеты

ESET предупреждает о новой атаке на пользователей WhatsApp. Мошенники собирают персональные данные, обещая бесплатные билеты на рейсы авиакомпании Emirates. Перед новогодними каникулами мошенники пытаются воспользоваться повышенным спросом на авиабилеты. В этом году в WhatsApp активна спам-рассылка про «подарок от Emirates».

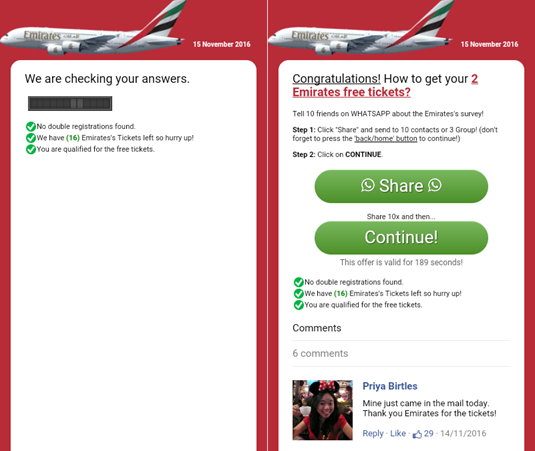
В сообщении мошенников говорится о том, что потенциальная жертва только что выиграла два авиабилета. Ей предлагают ответить на несколько вопросов, касающихся опыта перелетов с Emirates, а потом поделиться анкетой с десятью пользователями WhatsApp.

Если условия выполнены, жертву поздравляют с «выигрышем» и предлагают перейти на сайт Emirates, чтобы оформить приз. На самом деле, ссылка ведет на стороннюю площадку. Там пользователь должен оставить номер мобильного «для связи с организаторами». В реальности номер будет использован для подписки на дорогостоящие SMS-сервисы.

В ESET уже обнаружили спам-рассылки и соответствующие сайты на английском, немецком, испанском и португальском. 

ESET советует игнорировать спам в WhatsApp, не участвовать в подобных «акциях» и не оставлять персональные данные на сомнительных площадках. Жертвам мошенников стоит проверить список подключенных SMS-сервисов у своего оператора сотовой связи.


Аттракцион неслыханной щедрости не имеет отношения к Emirates:

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru