Крис Эванс (Chris Evans), известный эксперт по компьютерной безопасности и автор защищенного FTP-сервера vsftpd, обратил внимание на фундаментальные проблемы в организации работы с новыми файлами в GNOME и продемонстрировал на практике возможность их эксплуатации, показав как просто загрузив специально оформленный файл в систему можно добиться выполнения своего кода.
Сама по себе проблема с автоматической обработкой новых файлов в системе не нова и уже давно применяется для эксплуатации уязвимостей в библиотеках для обработки изображений (при открытии нового носителя в некоторых файловых менеджерах автоматически вызываются обработчики для создания пиктограмм с эскизами). Исследование Криса Эванса показывает, что проблема остаётся недооцененной и представляет большую угрозу для безопасности пользовательских Linux-систем.
В современных дистрибутивах Linux поставляется достаточно обширный набор плагинов Gstreamer для обработки различных форматов видео и изображений. При этом огромная доля из этих плагинов написана без оглядки на обеспечение безопасности и изобилует ошибками. В то же время в Fedora и других дистрибутивах применяется автоматическая индексация загружаемых пользователем файлов при помощи ПО GNOME Tracker, которое извлекает из файлов метаданные при помощи имеющихся в системе библиотек. Кроме того, браузер Chrome настроен для сохранения загружаемых файлов на рабочий стол без подтверждения операции пользователем, что также приводит к автоматической обработке данных файлов при создании эскизов для рабочего стола,
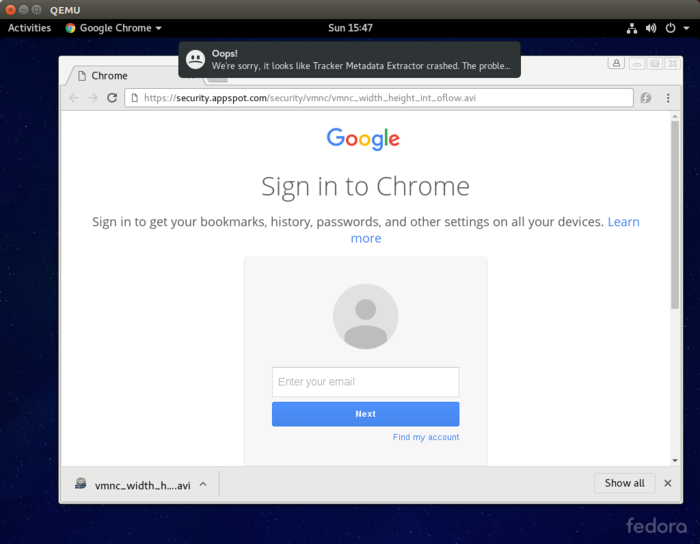
Обилие проблемных декодировщиков контента в сочетании с автоматически обрабатывающим их приложением Tracker, которое запускается без применения изоляции SELinux, создаёт прекрасные условия для проведения атак c задействованием 0-day уязвимостей в плагинах Gstreamer. Чтобы показать, что подобные атаки вполне реальны, а не умозрительны, Крис Эванс опубликовал примеры эксплоитов, работающие в полностью обновлённом окружении Fedora Linux 24 (при желании эксплоиты легко могут быть адаптированы для Ubuntu и любых других дистрибутивов). Первый пример манипулирует уязвиомстью в gst-plugins-bad1.0/gst/vmnc/vmncdec.c и приводит к краху процесса tracker-extract при открытии в Chrome специально оформленной страницы, перенаправляющей пользователя на avi-файл с эксплоитом.
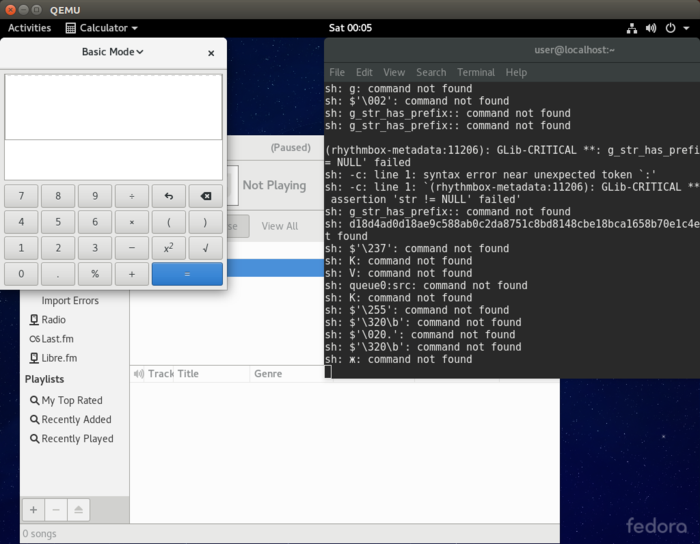
Второй пример затрагивает уязвимость в gst-plugins-good/gst/flx/gstflxdec.c и предлагает специально оформленный файл в формате FLAC, открытие которого в Rhythmbox приводит к запуску калькулятора. Эксплоит не является универсальным и завязан на конкретные сборки Rhythmbox, Totem, tracker-extract или любого другого приложения, использующего GStreamer, поэтому представленный способ подходит только для совершение целевых атак на отдельные дистрибутивы (т.е. представленный FLAC-эксплоит будет работать только в Fedora 24 при обработке файлов в Rhythmbox, а для других дистрибутивов и программ потребуется переработка эксплоита).
Для обхода механизмов защиты ASLR (Address Space Layout Randomization) и DEP (Data Execution Prevention) в эксплоите не используются методы манипулирования раскладкой памяти и вычисления указателей во время эксплуатации на основе данных из дополнительных источников. Вместо этого в цикле декодирования мультимедийного потока осуществляется точечная подстановка кода, используя для определения структуры кучи данные от периодически выполняемых операций выделения и очистки памяти буферов декодирования. Определив структуру кучи осуществляется подмена данных в вызове system (в качестве альтернативы предлагается подменить код в буфере JIT).
Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.
Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.
Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.
Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.
При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.