



Эксперты предупреждают, журналы вызовов iPhone синхронизируются с iCloud

Эксперты предупреждают, журналы вызовов iPhone синхронизируются с iCloud

Эксперты предупреждают, журналы вызовов iPhone синхронизируются с iCloud

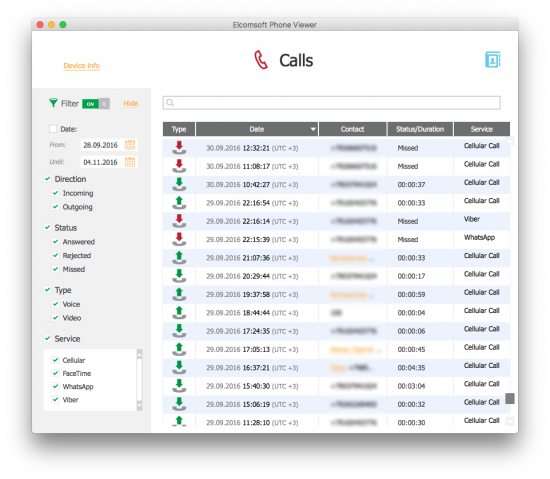
Журнал всех телефонных звонков устройств iPhone, работающих под управлением ОС iOS 8 и выше могут быть автоматически синхронизированы с iCloud. Elcomsoft предупреждают о том, что такой подход может быть опасен тем, что третьи лица могут получить доступ к этой информации.

Олег Афонин из Elcomsoft объясняет, что при включенном iCloud журналы вызовов iPhone будут синхронизировать независимо от того, хочет этого пользователь или нет. Более того, сами Apple и третьи стороны, имеющие доступ к соответствующим учетным данным могут при желании извлечь эту информацию.

Здесь также стоит учитывать, что вся информация, хранимая в iCloud доступна для сотрудников правоохранительных органов по запросу, в отличие от информации, хранимой на самом устройстве.

Из истории разногласия Apple и ФБР мы поняли, что данные на устройствах под управлением iOS 8 и выше хорошо защищены специальным ключом, привязанным к паролю пользователя. К сожалению, этого нельзя сказать о данных, хранящихся в облаке. По мнению Афонина, система iCloud является просто подарком для правоохранительных органов, так как позволяет им получить информацию, которую они не смогли бы получить, если бы она хранилась только на устройстве.

Для пользователей это довольно неутешительная информация, так как если, например, два человека пользуются одним и тем же Apple ID, они смогут видеть журналы вызовов друг друга и при желании удалять их.

По словам Elcomsoft, единственный способ защититься от этого - отключить функциональные возможности iCloud Drive на iPhone.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru