



Apple ID под прицелом мошенников

Apple ID под прицелом мошенников

Apple ID под прицелом мошенников

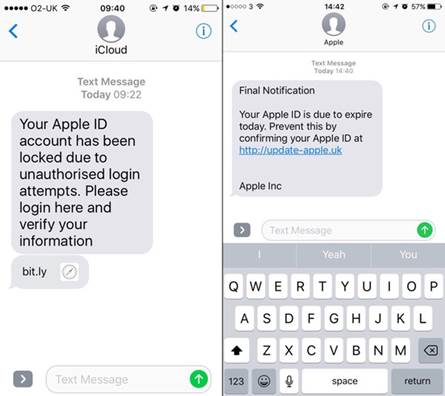
ESET предупреждает о росте активности мошенников, которые специализируются на взломах Apple ID. Мошенники рассылают SMS от лица Apple. В сообщениях говорится, что срок действия учетной записи Apple ID истекает, либо что аккаунт временно заблокирован в целях безопасности.

Реже используется текст о находке потерянного iPhone. В любом случае пользователю предлагают перейти по ссылке и ввести логин и пароль от Apple ID, чтобы восстановить доступ к аккаунту.


Поддельная страница ввода Apple ID копирует дизайн настоящей, распознать подделку можно по URL в адресной строке браузера. На некоторых фишинговых сайтах жертве предлагается не только авторизоваться, но и ввести другую личную информацию, включая данные банковской карты.  

Первоначально специалисты ESET обнаружили фишинговые сайты на английском языке. Но сегодня мошенники адаптируют контент и для других аудиторий – есть образцы на китайском и испанском.

ESET советует получателям фишинговых SMS игнорировать сообщение и не отвечать злоумышленникам. По возможности стоит пожаловаться на спам оператору сотовой связи. Для защиты аккаунтов, включая Apple ID, рекомендуется подключить двухфакторную аутентификацию.

ESET предупреждает о росте активности мошенников, которые специализируются на взломах Apple ID. Мошенники рассылают SMS от лица Apple. В сообщениях говорится, что срок действия учетной записи Apple ID истекает, либо что аккаунт временно заблокирован в целях безопасности. " />
Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru