



Мошенники предлагают налоговый вычет

Мошенники предлагают налоговый вычет

Мошенники предлагают налоговый вычет

ESET предупреждает о росте активности мошенников, рассылающих сообщения от лица налоговых служб. В последние месяцы года мошенники эксплуатируют темы уплаты налогов, оформления налоговых вычетов и другие финансовые вопросы. 

В ноябре специалисты ESET отметили рост числа спам-рассылок, имитирующих официальные оповещения налоговых ведомств. В письме предлагается вернуть излишне уплаченные налоги, штрафы или госпошлины. Сумма к возврату достаточно велика, чтобы заинтересовать потенциальную жертву (от 10 000 руб. в некоторых версиях). Деньги обещают зачислить на карту в течение нескольких дней.

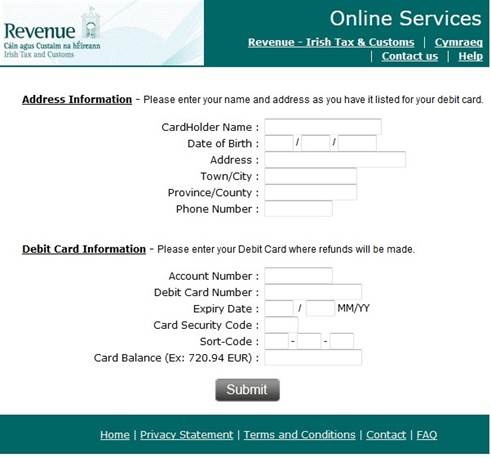
Оформить «возврат» с помощью мошенников предельно просто. Пользователю предлагают перейти по указанной в письме ссылке. По клику открывается сайт мошенников, стилизованный под ресурсы соответствующего учреждения. Там жертва должна заполнить подробную анкету и ввести все данные банковской карты, включая баланс. 

В ESET обнаружили несколько вариантов рассылки. Кампанию легко переориентировать на любую аудиторию, включая российских пользователей банковских карт.

ESET рекомендует игнорировать сомнительные рассылки и защитить ПК и мобильные устройства современными антивирусными продуктами с функцией «Антиспам» и «Антифишинг». 


Мошенникам особенно интересен баланс карты:


Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru