



Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Исследователи предупреждают, вредоносные программы под Mac могут незаметно следить за пользователями, используя легитимные приложения вроде FaceTime, Skype и Google Hangouts.

Существуют несколько семейств вредоносных программ под Mac, способных записывать аудио и видео с зараженных устройств. Вот некоторые из них: Crisis, Eleanor и Mokes (DropboxCache). Однако если они попробуют записать видео с помощью встроенной веб-камеры, пользователь будет предупрежден светодиодом.

В 2013 году исследователи продемонстрировали, что предупреждение светодиода камеры можно обойти без привилегий администратора или физического доступа на некоторых старых макбуках (2008-го года выпуска).

Patrick Wardle, директор Synack, отметил, что хотя OS X-вредоносы имеют некоторые трудности с тем, чтобы самостоятельно записывать видео с веб-камеры жертвы, они могут использовать для этих целей легитимное программное обеспечение.

Когда приложения вроде FaceTime или Skype запускаются и получают доступ к камере, сигнализирующий об этом LED-индикатор не вызовет у пользователей никаких подозрений. Из этого следует, что вредоносные программы, мониторящие зараженную систему на предмет запущенных приложений, имеющих доступ к камере, могут незаметно для пользователя записывать видео и аудио.

 Wardle доказал свою теорию, создав вредоносную программу, способную отслеживать работу встроенной камеры и определять, когда начинается и заканчивается видеосессия. Если программа обнаруживает активную видеосессию, она начинает запись аудио и видео данных и прекращает ее, как только сессия заканчивается.

Стоит отметить, что подобной вредоносной программе не требуется внедрять свой код в легитимное приложение, она просто использует его как прикрытие.

Такого рода вредоносы имеют свои преимущества. Им не требуются права суперпользователя и их трудно обнаружить за счет того, что они используют легитимные возможности операционной системы.

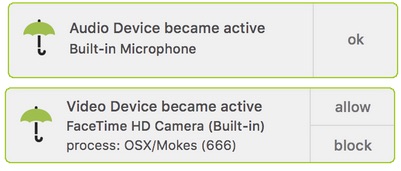
Пользователи, обеспокоенные таким положением дел, могут воспользоваться специально созданным экспертом инструментом под названием OverSight. OverSight работает в фоновом режиме и контролирует микрофон и камеру компьютера, предупреждая пользователя, когда они становятся активными.

В случае с микрофоном, OverSight просто уведомляет пользователя, когда он становится активным. С камерой все серьезнее – в этом случае, уведомление OverSight включает имя процесса, которое хочет получить доступ к камере и позволяет пользователю блокировать или разрешить этот доступ.


Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru