



Хакерская группа Vendetta Brothers атакует PoS-системы в США

Хакерская группа Vendetta Brothers атакует PoS-системы в США

Хакерская группа Vendetta Brothers атакует PoS-системы в США

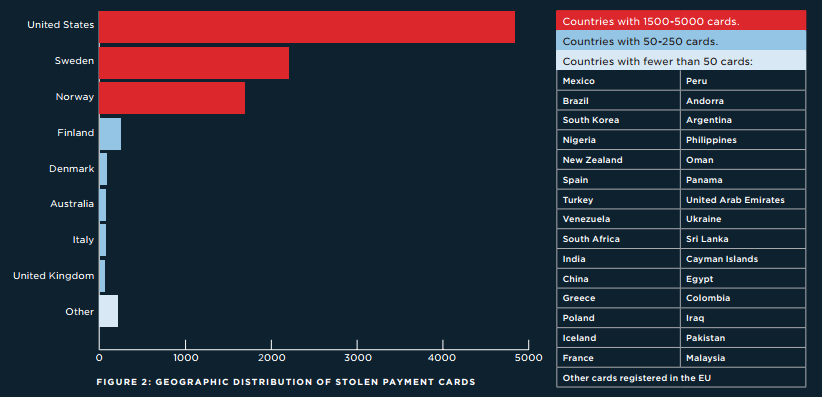
Специалисты FireEye опубликовали детальный отчет о деятельности хакерской группировки Vendetta Brothers, которая состоит всего из двух человек. Пара хакеров, известных под псевдонимами Insider и p0s3id0n, атакует PoS-системы и банкоматы в Финляндии, Швеции, Норвегии, Дании и США.

При этом хакеры делегируют большую часть своих операций наемникам из других групп, по сути, создав схему «преступление как услуга» (Crime-as-a-Service, CaaS).


География атак

capture

Специалисты пишут, что деятельность Vendetta Brothers похожа обычный легальный бизнес. Так как хакеров только двое, заниматься всем самостоятельно они попросту не могут и поэтому нанимают «подрядчиков» для написания малвари или рассылки таргетированных фишиновых сообщений. Аналитики FireEye приводят еще один пример и рассказывают, что Vendetta Brothers заключили соглашение с хакерами из другой группы, которые ранее уже скомпрометировали ряд PoS-систем. Купив доступ к этим терминалам, злоумышленники заразили их малварью собственного производства: VendettaPOS и CenterPoS.


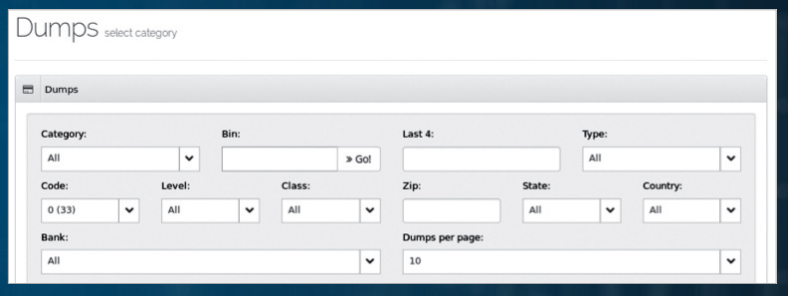
Кроме того, Vendetta Brothers работают с преступниками, которые разрабатывают и устанавливают на банкоматы скиммеры и скрытые видеокамеры. Собранные со взломанных PoS-терминалов и банкоматов данные о банковских картах мошенники продают в собственом магазине Vendetta World. Аналитики пишут, что на момент начала 2016 года в магазине продавались данные о 9400 платежных картах, принадлежащих более чем 639 банкам из 40 стран мира.


capture2


Хотя группа атакует преимущественно системы скандинавских стран и США, по данным аналитиков сами Vendetta Brothers управляют своим бизнесом из Испании и Восточной Европы. По мнению экспертов FireEye, бизнес-модель группы существенно осложняет работу правоохранительным органам:

«Аутсорсинг некоторых аспектов операций может мешать проведению расследований. Отделение лидеров от исполнителей, когда другие ищут системы для компрометации, а также покупка услуг спамерских сервисов для распространения малвари, приводят к тому, что правоохранительные органы скорее поймают партнеров Vendetta Brothers, а не их самих», — заключают исследователи.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru