



Хакерская группа Vendetta Brothers атакует PoS-системы в США

Хакерская группа Vendetta Brothers атакует PoS-системы в США

Хакерская группа Vendetta Brothers атакует PoS-системы в США

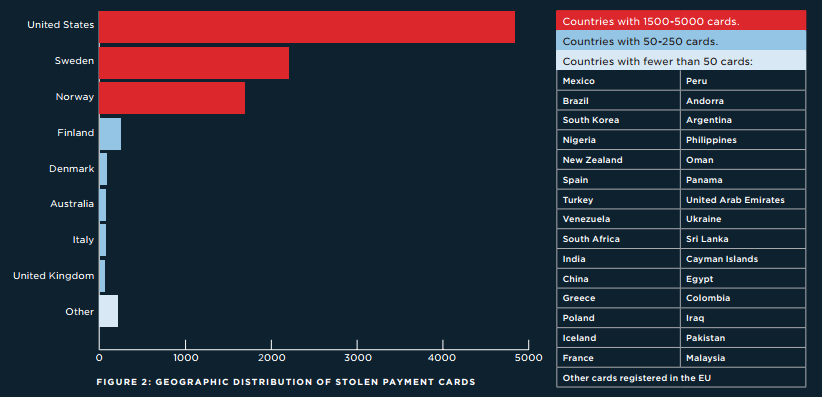
Специалисты FireEye опубликовали детальный отчет о деятельности хакерской группировки Vendetta Brothers, которая состоит всего из двух человек. Пара хакеров, известных под псевдонимами Insider и p0s3id0n, атакует PoS-системы и банкоматы в Финляндии, Швеции, Норвегии, Дании и США.

При этом хакеры делегируют большую часть своих операций наемникам из других групп, по сути, создав схему «преступление как услуга» (Crime-as-a-Service, CaaS).


География атак

capture

Специалисты пишут, что деятельность Vendetta Brothers похожа обычный легальный бизнес. Так как хакеров только двое, заниматься всем самостоятельно они попросту не могут и поэтому нанимают «подрядчиков» для написания малвари или рассылки таргетированных фишиновых сообщений. Аналитики FireEye приводят еще один пример и рассказывают, что Vendetta Brothers заключили соглашение с хакерами из другой группы, которые ранее уже скомпрометировали ряд PoS-систем. Купив доступ к этим терминалам, злоумышленники заразили их малварью собственного производства: VendettaPOS и CenterPoS.


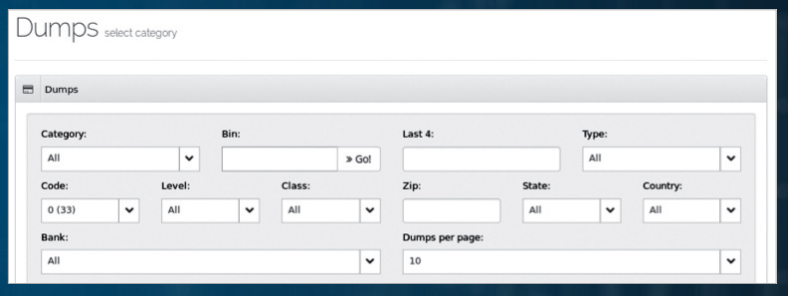
Кроме того, Vendetta Brothers работают с преступниками, которые разрабатывают и устанавливают на банкоматы скиммеры и скрытые видеокамеры. Собранные со взломанных PoS-терминалов и банкоматов данные о банковских картах мошенники продают в собственом магазине Vendetta World. Аналитики пишут, что на момент начала 2016 года в магазине продавались данные о 9400 платежных картах, принадлежащих более чем 639 банкам из 40 стран мира.


capture2


Хотя группа атакует преимущественно системы скандинавских стран и США, по данным аналитиков сами Vendetta Brothers управляют своим бизнесом из Испании и Восточной Европы. По мнению экспертов FireEye, бизнес-модель группы существенно осложняет работу правоохранительным органам:

«Аутсорсинг некоторых аспектов операций может мешать проведению расследований. Отделение лидеров от исполнителей, когда другие ищут системы для компрометации, а также покупка услуг спамерских сервисов для распространения малвари, приводят к тому, что правоохранительные органы скорее поймают партнеров Vendetta Brothers, а не их самих», — заключают исследователи.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru