



Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Сильнейшие в истории атаки начались 16 сентября 2016 и продолжаются до сих пор - неизвестные злоумышленники пытаются парализовать работоспособность провайдеров защиты.

У специалистов есть основания полагать, что наблюдаемые потоки паразитного трафика феноменального объема являются частью массированной атаки, которой подвергся сайт журналиста Брайана Кребса, раскрывшего деятельность крупнейшего сервиса по осуществлению заказных DDoS-атак - vDOS.

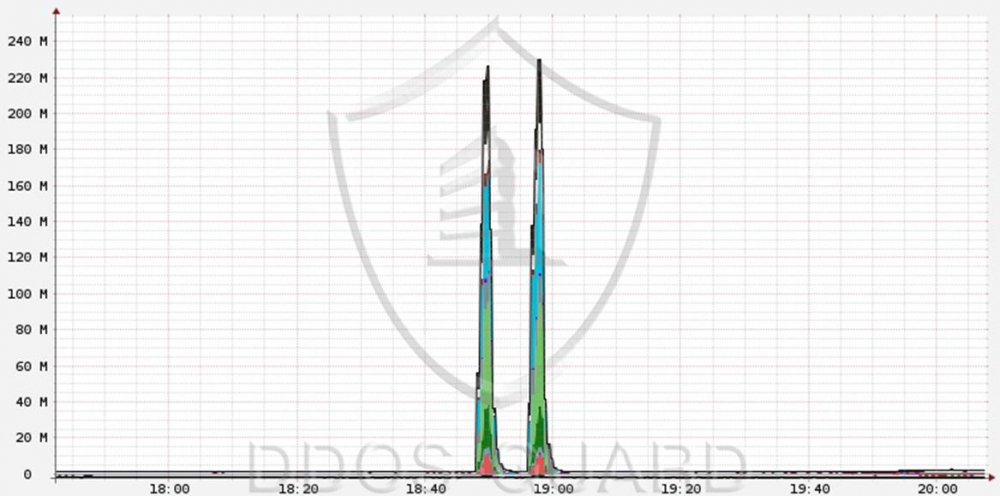
Одна из крупнейших европейских хостинговых компаний OVH также подверглась ряду DDoS-атак, общая мощность двух из них достигала рекордных 1 Тб/с. По данным СМИ, атака была осуществлена с помощью ботнета, состоящего из 145 607 видеорегистраторов, способных обеспечить мощность 1,5 Тб/с, без техник усиления и отражения.

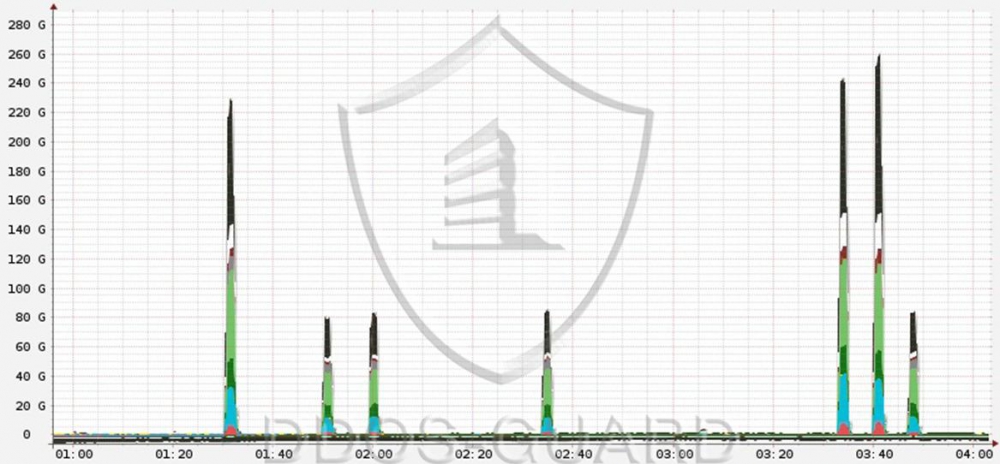
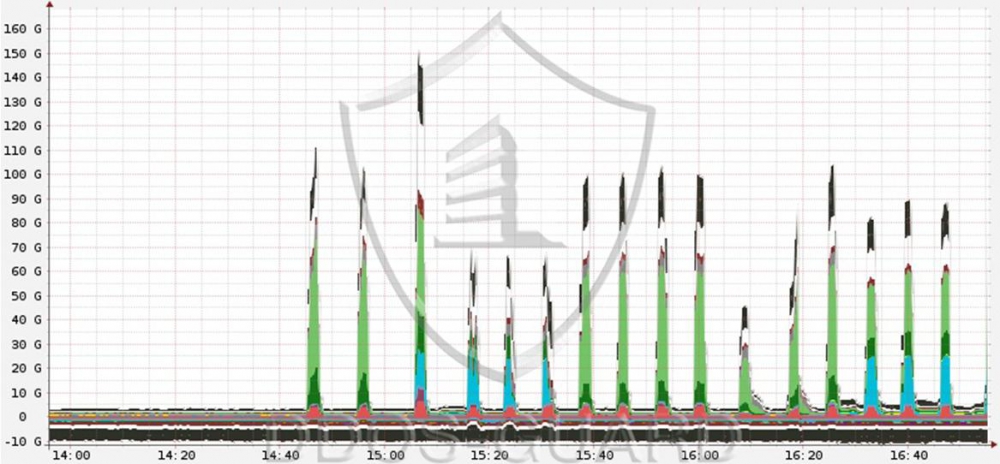
К такому же выводу пришли и специалисты DDoS-GUARD после обработки и анализа паразитного трафика: злоумышленники не использовали средств ампфликации, при этом генерируя потоки данных на несколько протоколов сразу. Комбинация TCP SYN flood и TCP Ack flood , UDP flood, а так же генерация GRE flood  стала серьезным испытанием для сети фильтрации провайдера, но благодаря грамотной  оперативной работе инженеров NOC удалось минимизировать последствия для клиентов.


(На графиках G - Гбит/сек)


«Мощность и сложность атак планомерно растет, поэтому для таких случаев у нас всегда зарезервирована возможность для "горячего" увеличения каналов», - прокомментировал ситуацию Алексей Кузик, глава NOC в DDoS-GUARD – «Интернет вступает в новую реальность, где провайдеры защиты должны действовать на опережение».

Всего с 16 сентября по текущий момент было зафиксировано 14 ddos-атак мощностью более 200 MPPS. Судя по всему, это еще далеко не конец истории

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru