



Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

В июне команда uTorrent опубликовала предупреждение безопасности, советуя пользователям своего форума изменить свои пароли после сбоя базы данных. Дальнейшая информация с момента предупреждения не поступала и об этом сбое все забыли.

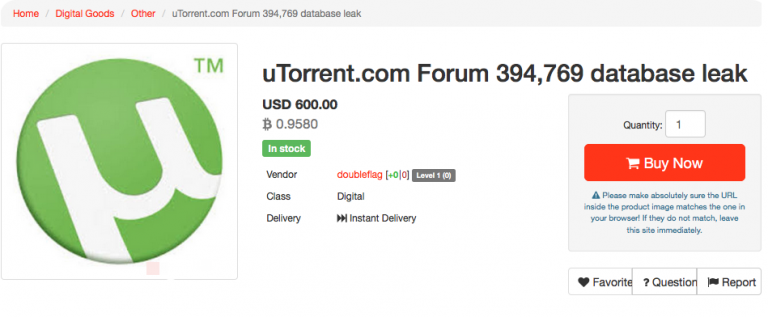
По состоянию на начало сентября стало известно, что проблема вернулась. Почти 400 тысяч аккаунтов uTorrent стали доступны для покупки на рынке TheRealDeal.

База данных продается пользователем под именем “doubleflag” за 600$. Содержимое представляет собой адреса электронной почты и пароли 394,769 пользователей uTorrent. «Из 394,769 аккаунтов пароли некоторых зашифрованы с помощью алгоритма SHA-1, а некоторые с помощью слабых хэшэй MD5» - говорится в сообщении HackRead.

TorrentFreak отмечает, что doubleflag утверждает, что данные были получены в январе 2016 г. А предупреждение от uTorrent было опубликовано почти шесть месяцев спустя. Haveibeenpwned.com также утвеждает, что данные просочились в январе. А uTorrent намекнула, что данные пользователей были украдены в июне.

Важное объявление безопасности от uTorrent:

6 июня 2016 года, BitTorrent стало известно о проблеме безопасности с нашими форумами.

Уязвимость позволила злоумышленникам получить доступ к некоторой информации, касающейся аккаунтов наших пользователей.

В результате атаки, злоумышленники смогли загрузить список пользователей с их данными. Мы расследуем инцидент, чтобы узнать, какая еще информация была похищена. В качестве меры предосторожности, мы рекомендуем нашим пользователям сменить свои пароли, так как считаем их скомпрометированными. Если вы пользуетесь на других сайтах тем же паролем, настоятельно советуем изменить и его и там.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru