



Специалисты исследовали Linux-троянец, написанный на Rust

Специалисты исследовали Linux-троянец, написанный на Rust

Специалисты исследовали Linux-троянец, написанный на Rust

Вирусные аналитики компании «Доктор Веб» исследовали нового Linux-троянца, получившего наименование Linux.BackDoor.Irc.16. Его особенность заключается в том, что он написан на языке Rust, — раньше аналитики не встречали троянцев, созданных с использованием этой технологии.

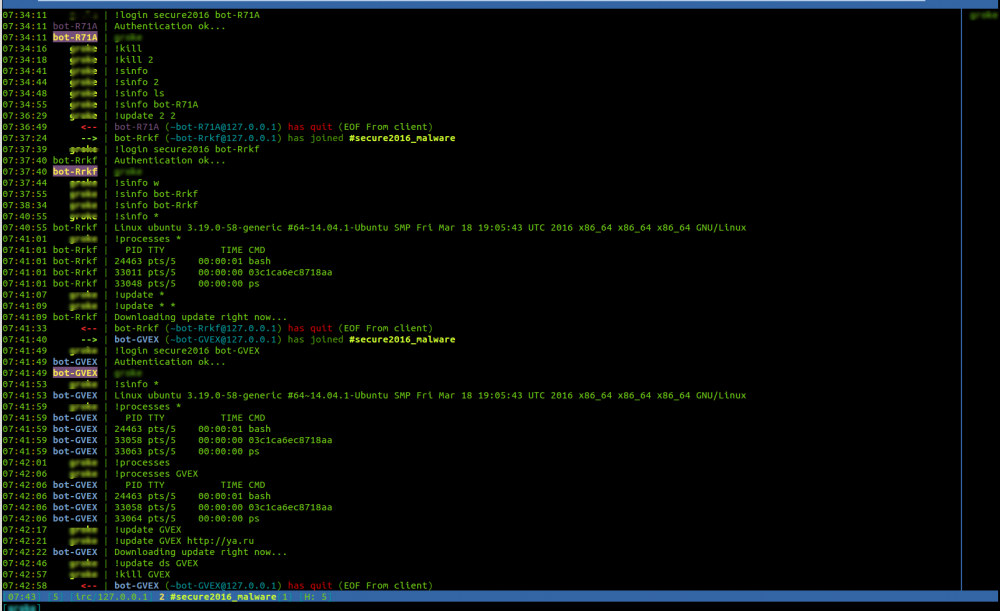
Linux.BackDoor.Irc.16 представляет собой бэкдор — эта вредоносная программа выполняет поступающие от злоумышленников команды. Для их получения троянец использует протокол обмена текстовыми сообщениями IRC (Internet Relay Chat). Подключаясь к заданному в его конфигурации публичному чат-каналу, Linux.BackDoor.Irc.16 ожидает управляющих сообщений.


Троянец способен выполнять лишь четыре команды — присоединиться к указанному чат-каналу, отправить киберпреступникам информацию об инфицированном компьютере, передать данные о запущенных в системе приложениях или удалить самого себя с зараженной машины.

Linux.BackDoor.Irc.16 отличает от других IRC-ботов то, что этот троянец написан на языке Rust. Rust — язык программирования, спонсируемый организацией Mozilla Research, первая стабильная версия которого появилась совсем недавно, в 2015 году. Троянец является кроссплатформенным: чтобы запустить его на Windows, вирусописателям нужно просто перекомпилировать эту вредоносную программу. Вирусные аналитики «Доктор Веб» предполагают, чтоLinux.BackDoor.Irc.16 представляет собой созданный кем-то прототип (Proof of Concept), поскольку он не содержит каких-либо механизмов самораспространения, а на IRC-канале, с помощью которого троянец получает команды, в настоящее время отсутствует активность.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru